
Описание из прошлой практики работает, и скоро понадобится второе такое же — для другой среды, с другим портом. Проще всего скопировать каталог и поменять пару строк. Через месяц копий три, исправление внесли в одну, а две другие разошлись. Этот урок о том, как оставить одно описание и менять только значения.
Переменная в Terraform — вопрос, который описание задаёт снаружи: «какой образ запустить?», «на каком порту?». Ответ даётся отдельным файлом или флагом, а само описание остаётся одним. Рядом живут ещё две вещи: выходные значения, которые описание отдаёт наружу, и модули, которые позволяют переиспользовать целый кусок описания.
Похоже на типовой бланк договора: переменные — пустые поля, которые заполняют под каждый случай, выходные значения — то, что выдают на руки после подписания, а модуль — сам бланк, по которому оформляют сколько угодно договоров с разными данными.
Переменные
Переменная объявляется блоком variable. Сделаем переменную для внешнего порта контейнера из прошлой практики.
variable "web_port" {
  description = "Порт на стенде"
  type        = number
  default     = 8013
}
type — какого вида значение: string строка, number число, bool да или нет. default — значение, если никто не задал другое; без него переменная обязательна, и Terraform спросит её при запуске. Использовать переменную в описании — var.web_port.
Значения задают файлом с окончанием .tfvars. Файл terraform.tfvars Terraform подхватывает сам.
web_port = 8014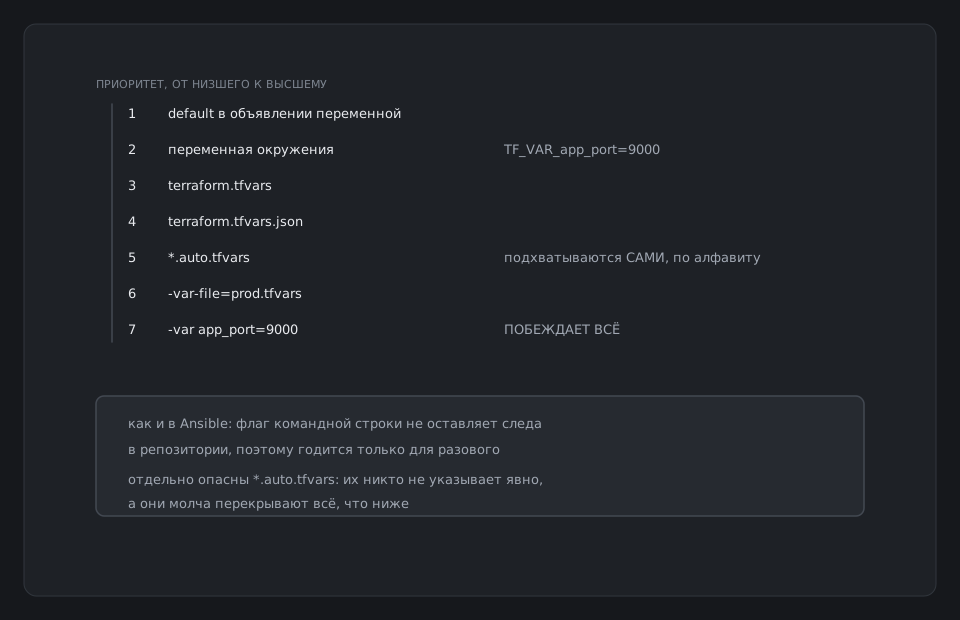
Источников значений несколько, и если значение задано в двух местах, побеждает более сильный. На старте хватит двух: default в объявлении и terraform.tfvars.
Порт можно спокойно положить в terraform.tfvars и закоммитить. С паролем так нельзя, а Terraform ещё и печатает значения в плане.
Секреты в переменных
Пароль или токен тоже задают переменной, но с пометкой sensitive = true. Тогда Terraform не печатает значение в плане и выводе применения, а план часто попадает в лог конвейера, который видят все.
Важно не обмануться: пометка не шифрует. В файле состояния значение всё равно лежит открытым текстом. Поэтому файлы .tfvars с реальными значениями в git не кладут — это правило уже стоит в .gitignore — а секрет удобно передавать переменной окружения TF_VAR_имя: Terraform сам читает переменные с таким началом.
Переменные несут значения внутрь описания. Но часть нужного появится только после apply, и её надо как-то достать наружу.
Выходные значения
Многое становится известно только после создания: адрес машины, идентификатор сети. Чтобы не искать это в консоли, его отдают блоком output.
output "web_url" {
  value = "http://localhost:${var.web_port}"
}
Запись ${…} внутри кавычек подставляет значение в строку. После apply выходные значения печатаются в конце, а потом их можно спросить в любой момент.
terraform outputweb_url = "http://localhost:8014"Флаг -raw с именем выдаёт значение без кавычек — так его забирают скрипты. Например, terraform output -raw public_ip в миссии раздела передаст адрес машины в Ansible.
Выходные значения избавляют от поиска в консоли, но не от копирования: два одинаковых контейнера пока пришлось бы описывать двумя блоками.
Несколько одинаковых ресурсов
Два контейнера, отличающихся только портом, не надо описывать двумя блоками. У любого ресурса есть параметр for_each: дай ему набор пар «ключ — значение», и Terraform создаст по ресурсу на каждую пару.
resource "docker_container" "web" {
  for_each = { blue = 8021, green = 8022 }
  name     = "tf-${each.key}"
  image    = docker_image.nginx.image_id
  ports {
    internal = 80
    external = each.value
  }
}
each.key — ключ текущей пары (blue), each.value — значение (8021). В состоянии появятся два адреса: docker_container.web["blue"] и docker_container.web["green"].
Есть ещё count = 2, который нумерует ресурсы [0], [1]. Но если удалить элемент из середины, номера соседей сдвинутся, и Terraform их пересоздаст. У for_each адрес — ключ, он не сдвигается, поэтому в работе берут его.
Модули
Модуль — тот самый бланк: каталог с файлами .tf, который подключают из другого описания и каждый раз заполняют своими значениями. Например, модуль «машина с группой безопасности» вызывают три раза для трёх сайтов, меняя только имя и порты.
module "site" {
  source = "./modules/site"
  name   = "blog"
}
source — откуда взять модуль: локальный каталог, репозиторий git или реестр. Остальные строки — значения переменных модуля. Для облаков есть готовые модули: например, Yandex Cloud выкладывает свои в репозитории terraform-yc-modules на GitHub.
Здесь нам достаточно знать, что модули есть и как выглядит вызов. Писать свои понадобится, когда описаний станет много; на первом месте работы ты чаще будешь читать чужие.
Словарь урока
Что спросят на собеседовании
- Чем count отличается от for_each?count нумерует ресурсы, и удаление элемента из середины сдвигает номера и пересоздаёт соседей. for_each привязывает ресурс к ключу, поэтому удаление одного ключа не трогает остальные.
- Как передать пароль в Terraform, не записывая его в репозиторий?Объявить переменную с sensitive = true и задать её переменной окружения TF_VAR_имя или взять из хранилища секретов. Помнить, что в состоянии значение всё равно открыто.
Что дальше
Дальше — практика: выносим порт в переменную, отдаём адрес выходным значением и запускаем два контейнера одним блоком.