
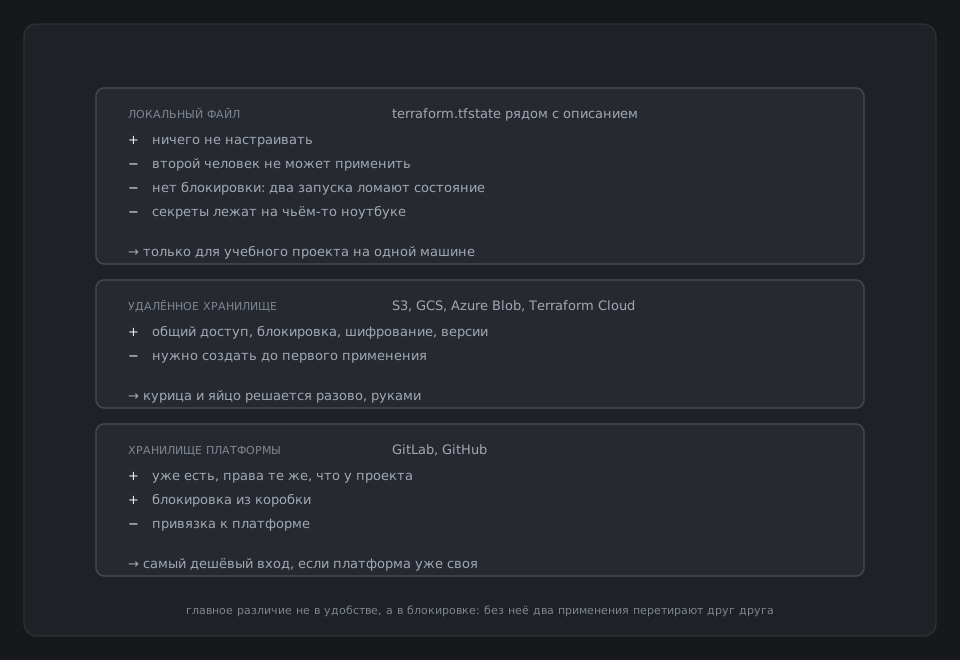
Пока с Terraform работаешь ты один, файл terraform.tfstate спокойно лежит в каталоге с описанием. Потом приходит коллега и клонирует репозиторий. Состояния у него нет — оно в git не попадает, — и Terraform на его машине считает, что ничего не создавал. Его apply попытается создать всё заново. Этот урок о том, как работать с одной инфраструктурой вдвоём, втроём и вместе с конвейером.
Удалённое состояние — тот же файл состояния, только переехавший из твоего каталога в общее хранилище, чаще всего в бакет. Это как общий документ в облаке вместо копий у каждого на флешке: все, кто работает с инфраструктурой, видят одно и то же, а замок рядом не даёт двоим писать одновременно.
В этом же уроке — две смежные задачи, без которых не обходится ни одна живая инфраструктура: импорт созданного руками и расхождение описания с реальностью.
Состояние в бакете
Где хранить состояние, задаёт блок backend внутри блока terraform. Для Yandex Cloud это бакет Object Storage, а говорит Terraform с ним по протоколу S3 — как с хранилищем в AWS.
  backend "s3" {
    endpoints = { s3 = "https://storage.yandexcloud.net" }
    bucket    = "tfstate-anton"
    region    = "ru-central1"
    key       = "provision/terraform.tfstate"
endpoints — адрес хранилища: без него Terraform пошёл бы в Amazon. bucket — бакет, key — путь файла внутри него. Ниже идут четыре строки skip_…, которые выключают проверки, имеющие смысл только в AWS; их копируют из документации как есть.
Ключи доступа к бакету в файл не пишут. Это статический ключ сервисного аккаунта из прошлого раздела, и Terraform берёт его из переменных окружения AWS_ACCESS_KEY_ID и AWS_SECRET_ACCESS_KEY — имена такие же, как в AWS.
Общее состояние решает проблему коллеги без файла, но создаёт новую: теперь двое могут взять один и тот же файл одновременно.
Блокировка
Если два человека запустят apply одновременно, оба прочитают одно состояние, оба что-то поменяют и оба запишут своё. Победит последний, и состояние перестанет соответствовать облаку. Поэтому рядом с состоянием держат замок: первый apply его берёт, второй видит ошибку Error acquiring the state lock и ждёт.
В Yandex Cloud документация делает замок таблицей в базе YDB, которую backend s3 умеет использовать вместо DynamoDB из AWS. В AWS с версии Terraform 1.10 замок можно держать прямо в бакете параметром use_lockfile: Terraform кладёт рядом с состоянием файл .tflock, и второй запуск не может создать его повторно. Работает это только там, где хранилище поддерживает условную запись; официальная инструкция Yandex Cloud на осень 2026 года описывает замок через YDB, поэтому для Object Storage сначала проверь документацию, а не полагайся на use_lockfile вслепую. На учебном стенде, где ты работаешь один, замок не обязателен; в команде — обязателен.
Ещё одна привычка: разные среды — разные состояния. Стенд, стейдж и прод держат в разных каталогах и с разными key, чтобы destroy на стенде физически не мог задеть прод.
Импорт созданного руками
В любой компании в облаке есть ресурсы, созданные кнопками до Terraform. Если просто описать такой ресурс, Terraform не знает, что он уже существует, попробует создать его заново и упадёт на занятом имени.
С версии 1.5 импорт делается блоком import: куда в описании записать и какой реальный ресурс.
import {
  to = yandex_storage_bucket.legacy
  id = "legacy-anton"
}
to — адрес в описании, id — идентификатор в облаке; для бакета это имя. Что именно считать идентификатором, у каждого ресурса написано внизу его страницы в документации провайдера, в разделе Import: у контейнера Docker это полный ID, а не имя. Рядом пишут обычный блок resource с этим адресом. План покажет 1 to import, а после apply ресурс окажется в состоянии без пересоздания. Первый план импорта почти всегда предлагает лишнее, вплоть до пересоздания, если описание неполное, поэтому его читают и правят описание, пока не уйдут destroy и replace. Блок import потом удаляют.
Обратная задача — когда ресурс уже под управлением, но его поправили мимо Terraform.
Расхождение с реальностью
Перед каждым планом Terraform опрашивает облако. Если ресурс поменяли руками, план это заметит, пометит changed outside of Terraform и предложит вернуть как в описании. Обычно это и нужно: описание — источник правды, то есть верным считается то, что написано в файлах, а не то, что сейчас в облаке.
Иногда правка руками была осознанной, например в аварию открыли порт. Тогда сначала смотрят разницу, ничего не применяя.
terraform plan -refresh-only# docker_container.web has changed ~ resource "docker_container" "web" { ~ restart = "no" -> "always" }
Флаг -refresh-only значит «только сверить состояние с реальностью». Здесь контейнеру руками включили перезапуск «всегда». Дальше два пути: принять реальность — перенести правку в описание, — или вернуть как было обычным apply.
Terraform в конвейере
В команде apply с ноутбука — плохая привычка: ключи от облака лежат у каждого. Поэтому Terraform запускают в конвейере CI, как ты делал с выкатом в разделе про CI/CD: на запрос на слияние — plan, его читают на ревью, а apply — только из основной ветки и по кнопке. Ключи сервисного аккаунта хранятся в защищённых переменных CI.
Словарь урока
Что спросят на собеседовании
- Где хранить состояние Terraform в команде?В удалённом хранилище с ограниченным доступом и блокировкой: бакет S3 или Object Storage с замком в DynamoDB, YDB или через use_lockfile. Для каждой среды — свой ключ или свой бакет.
- Как взять под управление Terraform ресурс, созданный руками?Описать его блоком resource и импортировать блоком import или командой terraform import. Затем добиться пустого плана, подправив описание под реальные параметры.
Что дальше
Дальше — две практики: перенести состояние облачного описания в бакет, а потом на стенде импортировать контейнер, созданный руками, и поймать расхождение.