
В прошлом разделе ты руками создал сеть, подсеть, группу безопасности и машину, заполнив десяток полей в консоли. Через месяц ты не вспомнишь, какая доля vCPU стояла и какие порты были открыты, а коллега не повторит это без тебя. Если стенд придётся поднять заново, ты снова будешь кликать по памяти. Этот раздел о том, как записать всё это в файл, который можно выполнить.
Terraform — программа, которая создаёт инфраструктуру по текстовому описанию: сети, машины, группы безопасности, бакеты. Ты пишешь в файле, что должно существовать, а Terraform сам идёт в облако и приводит его к описанию. Такой подход называют инфраструктурой как код: описание лежит в репозитории, видно, кто и зачем его поменял, а повторить всё можно одной командой. Terraform выпустила компания HashiCorp в 2014 году, и сейчас это самый распространённый инструмент такого рода: его спрашивают почти в каждой вакансии DevOps.
В этом уроке — где Terraform проходит границу с Ansible, как он сам выводит порядок действий и откуда знает про конкретное облако.
Где проходит граница с Ansible
В разделе про Ansible ты уже приводил машину в нужное состояние. Возникает вопрос: зачем второй инструмент? Ответ в том, на какой вопрос каждый отвечает.
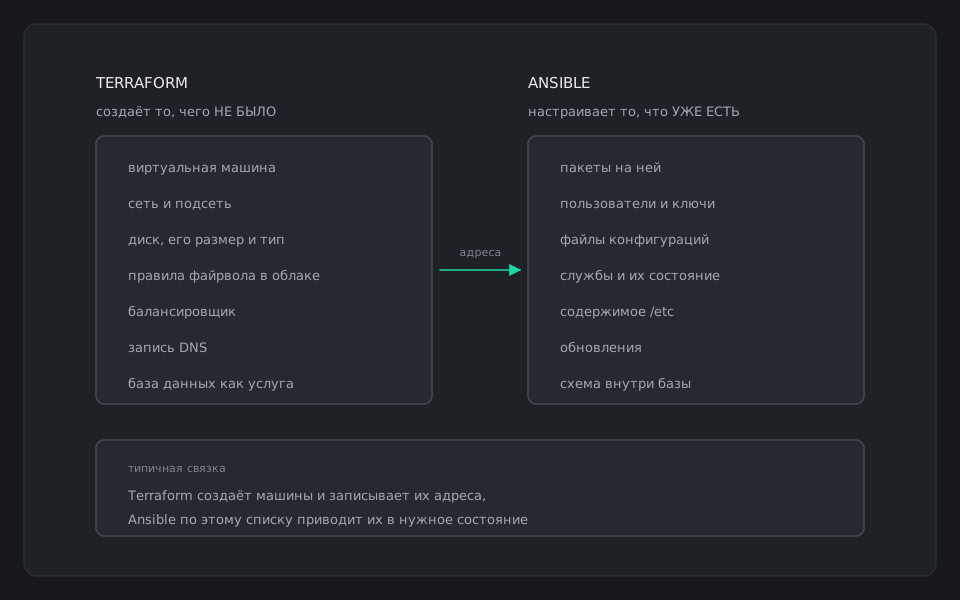
Удобное сравнение: Terraform — строитель, который возводит дом и проводит коммуникации, а Ansible — тот, кто потом расставляет мебель. Terraform работает с API облака и помнит, что создал, поэтому умеет это удалить. Ansible ходит на машину по SSH и ничего не помнит.
В конце этого раздела ты соединишь оба: Terraform поднимет машину в облаке, а Ansible поставит на неё nginx.
Описать, а не сделать
Скрипт говорит «сделай»: создай сеть, потом подсеть, потом машину. Terraform устроен иначе — ты описываешь результат, а шаги он выводит сам. Такой подход называют декларативным.
Вот как выглядит описание одной сети в Yandex Cloud. Это ресурс — блок, который описывает одну вещь в облаке.
resource "yandex_vpc_network" "main" {
  name = "provision-net"
}
Читается так: «должен существовать ресурс типа yandex_vpc_network, внутри описания я зову его main, а в облаке его имя provision-net». Если сети нет, Terraform её создаст. Если есть и совпадает — ничего не сделает. Если имя в файле поменяли — переименует.
С одной сетью всё просто. Но подсеть без сети не создашь, а в описании блоки могут стоять в любом порядке.
Порядок из ссылок
Подсеть не создать раньше сети, а машину — раньше подсети. Писать этот порядок руками не нужно: Terraform выводит его из ссылок одного ресурса на другой.
resource "yandex_vpc_subnet" "main" {
  network_id = yandex_vpc_network.main.id
  # ссылка на сеть выше: значит, сеть создаётся раньше
}
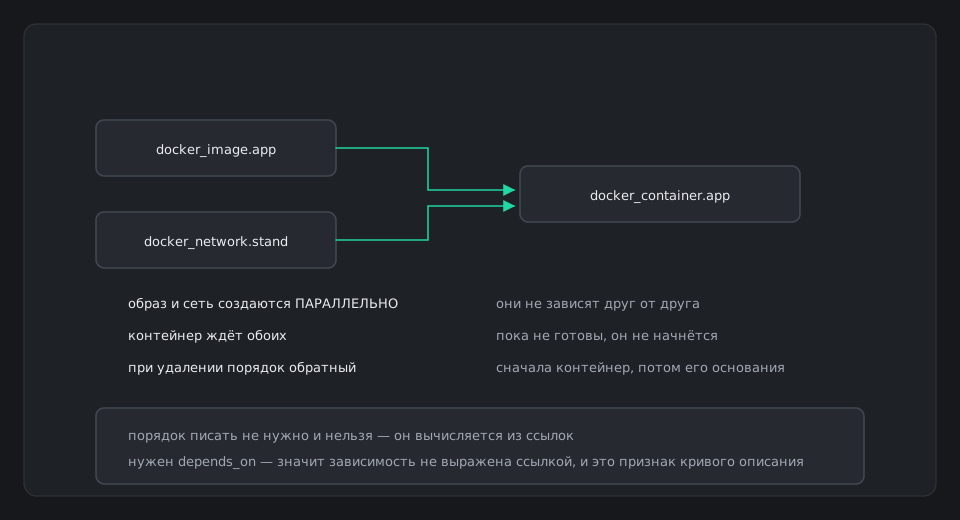
Запись yandex_vpc_network.main.id значит «идентификатор сети main, который станет известен после её создания». Это и есть зависимость, и при удалении Terraform пройдёт граф в обратную сторону — ровно тот порядок уборки, который ты соблюдал руками в прошлом разделе.
При этом в самой программе Terraform нет ни слова про Yandex Cloud: тип yandex_vpc_network ему объясняет кто-то другой.
Провайдеры
Сам Terraform не умеет создавать ничего. Всё умение живёт в провайдерах — подключаемых дополнениях, их ещё называют плагинами. Каждый провайдер работает как переводчик: знает API одной системы и пересказывает ей твоё описание. Провайдер yandex-cloud/yandex говорит с Yandex Cloud, kreuzwerker/docker — с Docker на твоей машине. Их сотни: облака, Kubernetes, GitLab, DNS.
Провайдеры скачиваются из реестра HashiCorp при первом запуске. Из России реестр бывает недоступен, поэтому Yandex Cloud держит зеркало реестра и советует настроить Terraform на него. Как это сделать, покажем в первой практике.
В разделе мы начнём с провайдера Docker: он бесплатный и работает на твоём стенде. А когда цикл работы станет привычным, тем же способом опишем машину в Yandex Cloud.
Terraform или OpenTofu
В 2023 году HashiCorp сменила лицензию Terraform на более закрытую. В ответ сообщество выпустило OpenTofu — ту же программу под свободной лицензией. Язык, команды и провайдеры у них совпадают, отличается имя команды: tofu вместо terraform.
В курсе мы пользуемся terraform, потому что его больше в вакансиях и статьях. Почти всё написанное работает и в OpenTofu. Отличается настройка источника провайдеров: у OpenTofu свой реестр, и файл ~/.terraformrc с зеркалом Яндекса, который мы заведём в первой практике, написан под реестр HashiCorp. Выбор между ними в компании — вопрос лицензии, а не навыков.
Словарь урока
Что спросят на собеседовании
- Чем Terraform отличается от Ansible?Terraform создаёт ресурсы через API облака и помнит, что создал, поэтому умеет удалять. Ansible настраивает уже существующие машины по SSH и ничего не помнит. Обычно их используют вместе.
- Что значит декларативный подход?Описываешь, какие ресурсы должны существовать, а не какие команды выполнить. Инструмент сам сравнивает описание с реальностью и решает, что создать, изменить или удалить.
Что дальше
Зачем нужен Terraform, понятно. Дальше — как выглядит работа с ним: четыре команды и файл состояния, без которого Terraform ничего не помнит.