
Permission denied — пожалуй, самая частая ошибка, которую новичок видит на сервере. Скрипт не запускается, служба не может прочитать свой конфиг, файл не сохраняется. Почти всегда причина в одном: в правах доступа — правиле, кто может читать файл, менять его и запускать.
У каждого файла в Linux есть владелец, группа и три набора разрешений: для владельца, для группы и для всех остальных. Система не спрашивает, кто ты и зачем пришёл, — она сверяет тебя с этими тремя наборами и либо пускает, либо нет. Разобравшись в них, ты решишь две задачи сразу: служба сможет прочитать свой конфиг, а посторонний не сможет прочитать её пароль. Начнём с того, как права выглядят в выводе ls -l.
Как читать права
Права видны в первой колонке ls -l. Десять символов — это тип и три тройки.
ls -l deploy.sh token.env
-rwxr-xr-x 1 anton anton  41 Oct  1 11:02 deploy.sh
-rw------- 1 anton anton  33 Oct  1 11:02 token.env
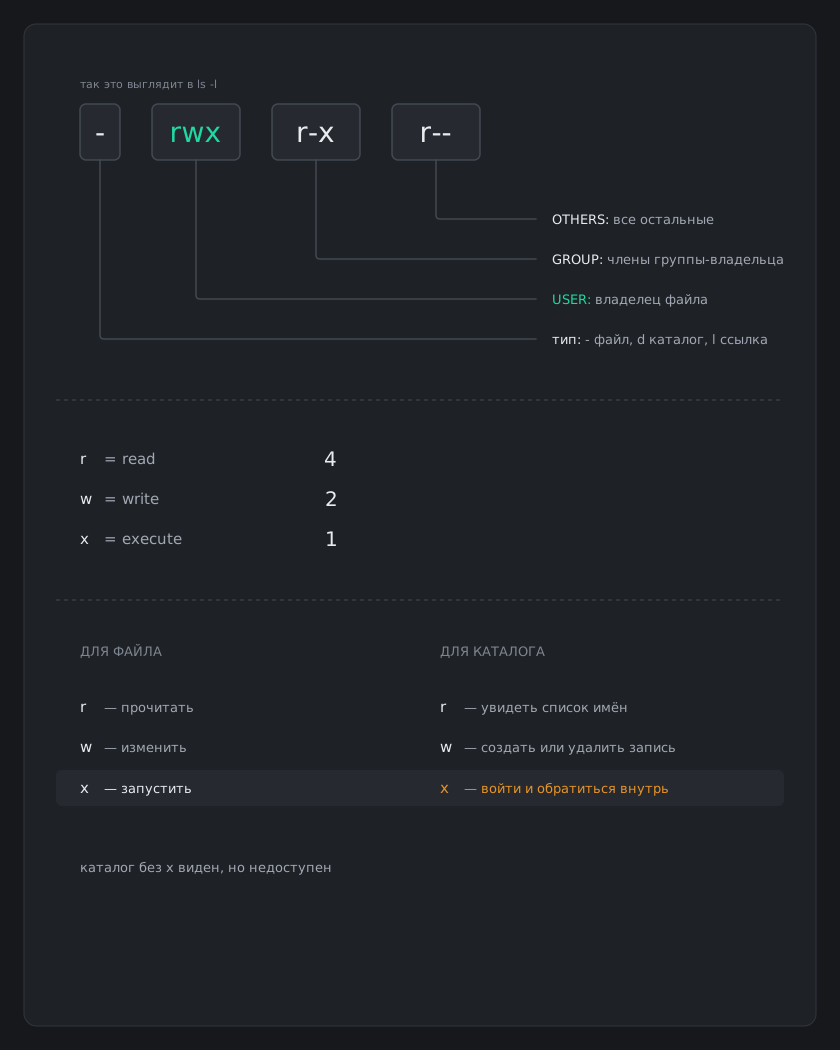
Буквы значат: r — read, читать; w — write, менять; x — execute, запускать. Прочерк — права нет. В примере deploy.sh все могут читать и запускать, а менять — только владелец; token.env видит только владелец. Записывать это буквами долго, поэтому права чаще пишут числами.
Права числами
Каждой букве дали вес: r = 4, w = 2, x = 1. Сумма весов в тройке даёт одну цифру, три цифры — права целиком.
| Число | Буквами | Для чего |
|---|---|---|
| 644 | rw-r--r-- | обычный файл и конфиг: менять владельцу, читать всем |
| 600 | rw------- | секрет: ключ, пароль, токен |
| 755 | rwxr-xr-x | скрипт и каталог: запускать и входить могут все |
| 700 | rwx------ | личный каталог, например ~/.ssh |
Разберём строку 755: владелец 4+2+1 = 7, группа и остальные 4+1 = 5. Четырёх строк таблицы хватает почти на всё. Права 777 (всем всё) на сервере не ставят никогда: так любой процесс может подменить файл. Прочитать права — полдела: на практике их приходится исправлять, и ошибка в одной цифре снова даёт «Permission denied» или, хуже, открывает файл всем.
chmod и chown
chmod (change mode) меняет права, chown (change owner) — владельца и группу. Менять чужие файлы может только root, поэтому вторую команду почти всегда зовут через sudo.
chmod 600 token.env              # закрыть секрет
chmod +x deploy.sh               # +x — добавить право запуска
sudo chown www-data:www-data site/   # владелец:группа
Проверить результат удобно командой stat с флагом -c и шаблоном: %a — права числом, %U — владелец.
stat -c '%a %U %n' token.env
600 anton token.env
А вот откуда на сервере взялся пользователь www-data, которого никто не заводил, и откуда у тебя группы, о которых ты не просил, — пока загадка, и без ответа на неё непонятно, кому вообще выдавать права.
Пользователи, группы и sudo
На сервере пользователи — не только люди. Каждая служба работает от своего пользователя: nginx от www-data, база от postgres. Так взломанный веб-сервер не может прочитать файлы базы. Группа — список пользователей, которым дают общие права.
id
uid=1000(anton) gid=1000(anton) groups=1000(anton),4(adm),27(sudo)
uid — номер пользователя, groups — его группы. Группа sudo даёт право выполнять команды от имени root: sudo спрашивает твой пароль и запускает одну команду с правами администратора. Группа adm разрешает читать системные логи.
Добавить пользователя в группу — usermod с флагами -a (добавить) и -G (группы). Без -a команда заменит весь список групп, и человек потеряет даже sudo. Эту самую команду ты наберёшь в разделе про Docker, когда группа docker появится вместе с ним.
sudo usermod -aG docker antonНовая группа подхватывается при входе — после команды выйди и зайди заново. Есть ещё umask (права новых файлов по умолчанию) и списки доступа ACL; до них дойдёт тогда, когда понадобятся, и обычно — никогда. А вот три особых бита стоит узнавать в лицо: они уже стоят на файлах любой Ubuntu.
Особые биты: s и t
Вот загадка. Пароли пользователей хранятся в файле /etc/shadow, и писать в него может только root. Но обычный пользователь набирает passwd, меняет свой пароль — и всё сохраняется. Как?
ls -l /usr/bin/passwd
-rwsr-xr-x 1 root root 64152 Apr  5 12:01 /usr/bin/passwd
Смотри на четвёртый символ: вместо x в тройке владельца стоит s. Это setuid (set user ID — подставить пользователя): программа запускается с правами своего владельца, а не того, кто её вызвал. Владелец здесь root, поэтому passwd на время работы получает право писать в /etc/shadow. Саму программу писали так, чтобы она меняла только твой пароль и больше ничего.
Второй бит видно на каталоге /tmp, куда все программы складывают временные файлы. Флаг -d у ls просит показать сам каталог, а не его содержимое.
ls -ld /tmp
drwxrwxrwt 18 root root 4096 Oct  5 09:12 /tmp
Права rwxrwxrwx — писать могут все, но в конце вместо x стоит t. Это sticky bit («липкий» бит): в таком каталоге удалить или переименовать файл может только его владелец. Без него любой пользователь стёр бы чужие временные файлы, и программы соседей падали бы.
Третий бит, setgid (set group ID), чаще всего ставят на общий каталог команды. Новые файлы в нём получают группу каталога, а не личную группу автора, — и вся команда может их править. В ls -ld он виден как s в тройке группы: drwxrwsr-x.
sudo chmod g+s /srv/team # g+s — setgid группеВ числовой записи особые биты пишут четвёртой цифрой, впереди трёх обычных. Веса те же 4, 2, 1:
| Число | Бит | Буквами | Где встретишь |
|---|---|---|---|
| 4755 | setuid (4) | rwsr-xr-x | /usr/bin/passwd, sudo |
| 2775 | setgid (2) | rwxrwsr-x | общий каталог команды |
| 1777 | sticky (1) | rwxrwxrwt | /tmp |
Разберём 1777: единица впереди — sticky bit, а 777 — всем всё. Ставить setuid на свои скрипты нельзя: любая ошибка в такой программе — готовая дыра, через которую обычный пользователь выполнит команду от имени root. Взломщики первым делом ищут на сервере как раз такие файлы. Если программе нужны права root на одну команду, для этого есть sudo.
Словарь урока
Что спросят на собеседовании
- Что означают права 755 и 644?755 — владелец всё, остальные читают и запускают; так ставят на скрипты и каталоги. 644 — владелец читает и пишет, остальные только читают; так ставят на обычные файлы.
- Зачем службы работают от отдельных пользователей?Чтобы взлом одной службы не давал доступа к файлам других. Права ограничивают ущерб.
- Что значит x у каталога?Право войти в каталог и обращаться к файлам внутри. Без него не помогает даже r.
Что дальше
Следом практика: закроешь секрет, сделаешь скрипт исполняемым и проверишь, что посторонний его не прочитает.