
Загруженный сервер пишет о себе по тысяче строк в минуту: принят запрос, не ответила база, кончилось место. Эти записи складываются в лог — текстовый файл, куда программа сообщает, что она делает. Почти любая поломка сначала видна в логе и только потом на графиках, поэтому читать логи — половина работы DevOps-инженера.
Листать такой файл глазами бесполезно: пока дочитаешь до конца, внизу появятся сотни новых строк. Нужен другой подход — не читать лог целиком, а вытаскивать из него то, что относится к делу. Команды этого урока превращают тысячу строк в пять нужных: открыть файл, посмотреть хвост, найти слово, сохранить находку и посчитать. Их же ты будешь набирать в каждом следующем разделе, только к ним добавятся логи контейнеров.
cat и less — открыть файл
cat печатает файл целиком — подходит для коротких конфигов. Для длинных есть less: листает стрелками, ищет по /слово, выходит по q.
cat /etc/hostname
stand
less /var/log/syslog # листать стрелками, выход — qСвежие события обычно в конце файла, поэтому чаще всего смотрят не весь лог, а его хвост.
head и tail — начало и конец
head показывает первые строки, tail — последние. Флаг -n задаёт, сколько.
tail -n 3 /var/log/syslog
2026-10-01T10:14:02.512301+03:00 stand systemd[1]: Started cron.service
2026-10-01T10:15:01.030117+03:00 stand CRON[2210]: (root) CMD (date)
2026-10-01T10:15:44.871920+03:00 stand systemd[1]: Started session-7.scope
Каждая строка: время (в Ubuntu 24.04 — с долями секунды и часовым поясом), имя машины, программа с номером процесса в скобках, сообщение. Самый нужный флаг — -f (follow): tail -f не завершается, а допечатывает новые строки, пока не нажмёшь Ctrl+C. Так смотрят лог во время перезапуска службы. Но чаще нужно не всё подряд, а строки с определённым словом.
grep — найти строки
grep печатает только строки, где встретилось слово. Попытки входа по SSH пишутся в отдельный лог /var/log/auth.log — по нему и поищем. Флаг -i не различает регистр, -v наоборот прячет совпадения, -c печатает не строки, а их число.
grep sshd /var/log/auth.log
2026-10-01T10:15:44.864201+03:00 stand sshd[2231]: Accepted password for anton from 192.168.1.10 port 51514 ssh2
2026-10-01T10:21:07.120588+03:00 stand sshd[2302]: Failed password for root from 203.0.113.77 port 40122 ssh2
grep -c Failed /var/log/auth.log
14
Четырнадцать неудачных входов — повод посмотреть, кто ломится на сервер. Найденное часто хочется сохранить, чтобы отдать коллеге.
> и >> — вывод в файл
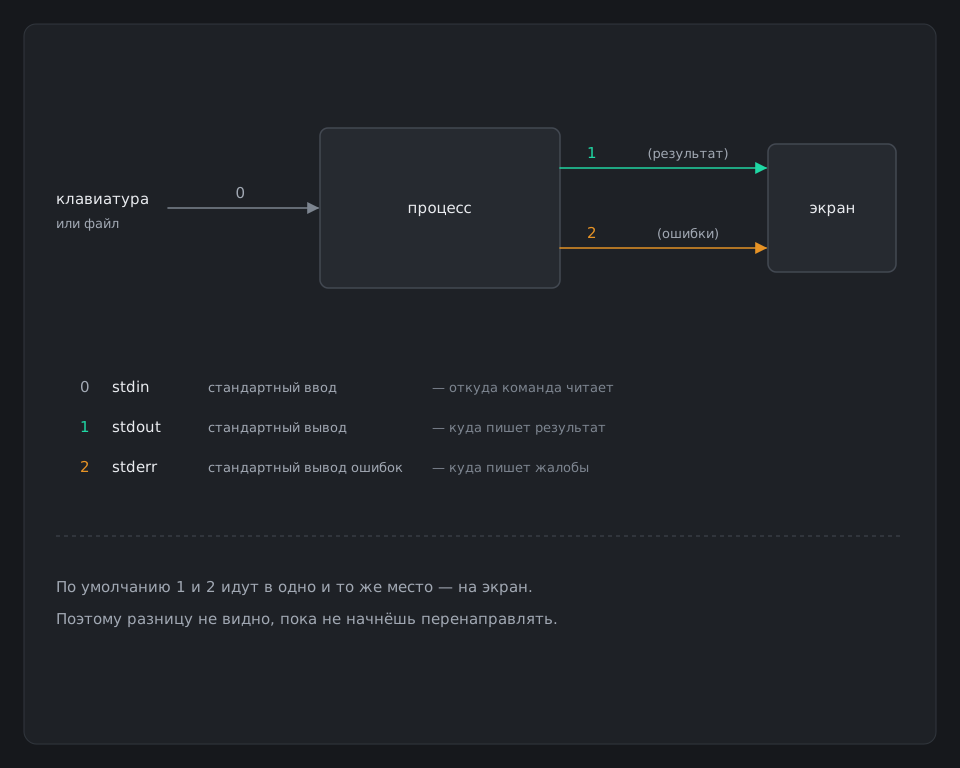
У каждой программы два выхода на экран: stdout для обычного вывода и stderr для ошибок. Знак > отправляет stdout в файл, перезаписывая его; >> дописывает в конец; 2> отправляет в файл ошибки.
grep Failed /var/log/auth.log > failed.txt     # перезаписать
grep Accepted /var/log/auth.log >> failed.txt  # дописать в конец
Если grep ругнётся «Permission denied», сообщение всё равно окажется на экране, а не в файле: это stderr, и > его не трогает. Но сохранять каждый промежуточный результат в файл, чтобы потом скормить его другой команде, — лишняя возня и лишний мусор на диске.
| — конвейер
Знак | (труба) отдаёт вывод одной команды на вход другой. Самая частая пара — grep и wc (word count) с флагом -l, который считает строки.
grep Failed /var/log/auth.log | wc -l
14
Правило курса: одна команда и максимум один фильтр через |. Длинные цепочки из пяти программ встречаются в статьях, но при ошибке в них непонятно, какое звено упало. Нужно больше — делай по шагам и сохраняй промежуточное в файл. Есть ещё sort, uniq, cut и awk для разбора колонок; они понадобятся позже и разбираются по --help за минуту.
Словарь урока
Что спросят на собеседовании
- Как посмотреть лог в реальном времени?tail -f по файлу или journalctl -f для служб systemd.
- Почему ошибка команды не попала в файл, хотя стоит >?> перенаправляет только stdout, а ошибки идут в stderr. Для них нужен 2>.
- Как посчитать строки с ошибками в логе?grep -c ERROR файл или grep ERROR файл | wc -l.
Что дальше
Следом практика: разберёшь короткий лог приложения, отберёшь ошибки в отдельный файл и посчитаешь самую частую.