
Сервис типа ClusterIP виден только внутри кластера, а port-forward — туннель для одного человека, а не вход для пользователей. Чтобы сайт открывался снаружи по имени, кто-то должен принимать запросы на общем порту и решать, какому сервису их отдать. В Compose эту роль играл nginx перед приложением, и его конфиг ты писал руками. В кластере для этого есть отдельный объект.
Ingress — объект Kubernetes с правилами вида «запросы на такое-то имя и такой-то путь отдавать такому-то сервису». Ingress-контроллер — программа внутри кластера, которая эти правила читает и сама принимает трафик снаружи, как nginx из раздела 05. Правила без контроллера — как список кабинетов на стойке вахтёра, за которой никого нет: читать его некому. Слово ingress ты уже встречал в уроке про входящий и исходящий трафик, но там оно значило любое входящее соединение и правило файрвола для него, а объект Ingress — только вход HTTP по имени сайта.
Вместе они дают один вход на все сервисы, разбор по имени и пути и HTTPS в одном месте. Правила — обычные объекты, и контроллер подхватывает их сам.
Путь запроса снаружи
Проследи, через что проходит запрос, прежде чем попасть в под. Слоёв три, и каждый ты уже знаешь по отдельности.
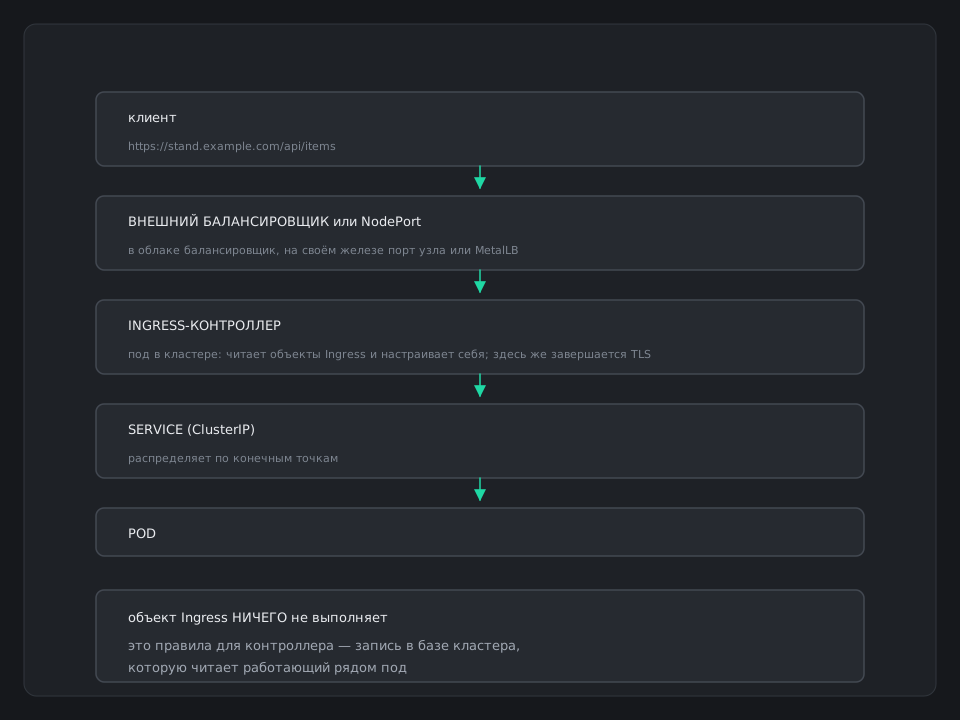
Снаружи запрос приходит на балансировщик: в облаке это сервис типа LoadBalancer, у k3d — тот контейнер serverlb, которому в практике ты пробросишь порт 8090. Дальше его берёт контроллер, сверяет со списком правил и отдаёт нужному сервису. Сервис выбирает готовый под.
В k3s контроллер уже стоит из коробки — это Traefik, ты видел его среди системных подов. В других кластерах его ставят отдельно. Долго самым популярным был ingress-nginx, но в 2026 году проект снят с поддержки, и в новых статьях ты чаще встретишь Traefik, другие контроллеры или Gateway API — новый стандарт с той же идеей.
Правило и контроллер — разные вещи
Это различие — главный источник путаницы, поэтому стоит увидеть его отдельно.
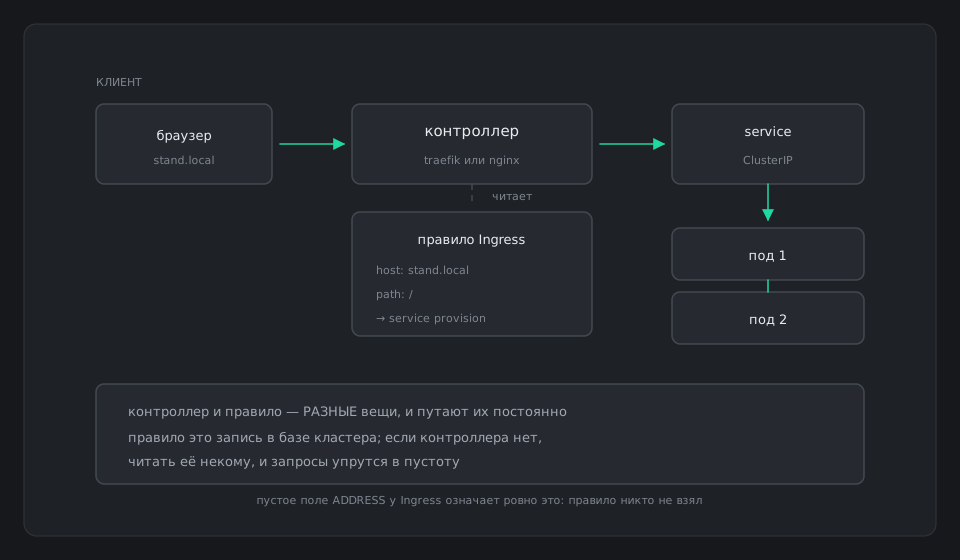
Проверить, есть ли контроллер, можно одной командой.
kubectl get ingressclassNAME CONTROLLER PARAMETERS AGE traefik traefik.io/ingress-controller <none> 2h
Строка есть — контроллер установлен, и его имя traefik потом пишут в правило. Пустой вывод — правила писать бесполезно.
Правило по частям
Описание Ingress читается тремя кусками. Первый — какой контроллер его обслуживает.
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: provision
  namespace: provision
spec:
  ingressClassName: traefik
Второй — по какому имени сайта ловить запросы. Поле host сверяется с заголовком Host, который браузер посылает в каждом запросе.
  rules:
    - host: stand.provision.internal
      http:
        paths:
          - path: /api
            pathType: Prefix
pathType: Prefix значит «всё, что начинается с /api»: подойдут /api/whoami и /api/items, а /apifoo — нет, совпадение идёт по частям пути между косыми.
Третий — кому отдать запрос.
            backend:
              service:
                name: provision-app
                port:
                  number: 80
Правило указывает на сервис, а не на поды: балансировку делает сервис, как ты видел в практике. Имя сервиса и порт должны совпадать с теми, что в 31-service.yaml.
Срезать /api
Снаружи запросы приходят на /api/whoami, а приложение отвечает на /whoami. В разделе 08 nginx срезал префикс сам: proxy_pass со слешем в конце. Стандарт Ingress так не умеет — всё, кроме имени, пути и сервиса, у каждого контроллера своё.
У Traefik для этого есть отдельный объект — Middleware, промежуточный обработчик запроса.
Откуда у Kubernetes взялся чужой тип объекта? Список типов в кластере можно расширять: программа приносит с собой описание нового вида объектов — CRD (CustomResourceDefinition, «определение своего ресурса»), и после этого API-сервер принимает такие объекты так же, как Pod или Service. Traefik в k3s ставит свои CRD первой разовой задачей, helm-install-traefik-crd, которую ты видел в практике про кластер. Пока она не отработала, кластер слова Middleware не знает и ответит no matches for kind "Middleware". Список всех CRD показывает kubectl get crd.
apiVersion: traefik.io/v1alpha1
kind: Middleware
metadata:
  name: strip-api
  namespace: provision
spec:
  stripPrefix:
    prefixes: ["/api"]
К правилу он подключается аннотацией — строкой в metadata.annotations, которую читает не Kubernetes, а сам контроллер: traefik.ingress.kubernetes.io/router.middlewares: provision-strip-api@kubernetescrd. Имя собирается из пространства, имени объекта и хвоста @kubernetescrd — так Traefik понимает, что объект надо искать среди своих CRD в Kubernetes, а не в файле настроек. Отсюда практический вывод: правило с аннотациями привязано к своему контроллеру, и смена контроллера означает переписывание таких правил.
HTTPS тоже завершается на контроллере: в правило добавляют блок tls со ссылкой на секрет с сертификатом, а сам сертификат в кластерах выпускает и продлевает cert-manager — программа, которая делает для Let's Encrypt то же, что certbot из раздела 05. На локальном стенде мы обходимся без него.
Что значит код ответа
Когда вход не работает, код ответа сразу говорит, на каком слое искать. Это стоит запомнить таблицей.
| Что видишь | Что это значит | Куда смотреть |
|---|---|---|
| Соединение не устанавливается | До контроллера трафик не дошёл | kubectl get ingressclass, проброшен ли порт |
| 404 page not found | Ни одно правило не подошло: имя, путь или класс | kubectl describe ingress |
| 503 Service Unavailable | Правило подошло, но у сервиса нет готовых подов; Traefik в такой ситуации иногда отвечает 404 | kubectl get endpoints |
| 502 Bad Gateway | Под есть, но не отвечает или отвечает мусором | kubectl logs пода |
Разбери для примера вторую строку. Правило ждёт stand.provision.internal, а ты стучишься на localhost:8090 — заголовок Host другой, правило не подошло, Traefik отвечает своей страницей 404. Приложение здесь ни при чём, и в его логах этого запроса не будет вовсе.
Словарь урока
Что спросят на собеседовании
- Чем Ingress отличается от Service типа LoadBalancer?LoadBalancer даёт один внешний адрес на один сервис и не разбирает HTTP. Ingress — один вход на много сервисов с разбором по имени и пути и завершением TLS.
- Ingress создан, ничего не работает. С чего начать?kubectl get ingressclass — есть ли контроллер. Затем describe ingress и код ответа: 404 — правило не подошло, 503 — у сервиса нет готовых подов.
- Почему описания Ingress плохо переносятся между контроллерами?Стандарт описывает только имя, путь и сервис. Переписывание путей, лимиты, таймауты задаются аннотациями конкретного контроллера.
Что дальше
В практике ты впустишь запросы к стенду снаружи по имени stand.provision.internal, срежешь /api и увидишь 404 от контроллера своими глазами.