
Частая ошибка новичка — вписать адрес базы и пароль прямо в образ или в описание Deployment. Работает, пока среда одна. Потом понадобится стенд с другой базой, и придётся собирать второй образ или держать вторую копию описания, а пароль окажется в git у всех, кто клонировал репозиторий. Этот урок о том, как держать настройки и секреты отдельно от приложения.
ConfigMap — объект кластера для настроек приложения: уровень логов, адрес базы, имя среды. Secret — такой же объект для того, что показывать нельзя: паролей, токенов, ключей. Оба подключаются к поду как переменные окружения или как файлы.
Это то же, что в Compose из раздела 08 делали environment: и файл .env: один образ работает и на стенде, и в проде, а различаются они только подключёнными настройками. Но у кластера есть свои подвохи, и главный из них — правка, которая не доходит до работающего пода.
ConfigMap
ConfigMap — просто список пар «ключ: значение», вроде листка с подписанными строчками. Посмотри на короткий пример.
apiVersion: v1
kind: ConfigMap
metadata:
  name: provision-config
  namespace: provision
data:
  LOG_LEVEL: info
  DB_HOST: provision-db
  DB_PORT: "5432"      # кавычки обязательны
Все значения в ConfigMap — строки. Число 5432 без кавычек YAML прочитает как число, и kubectl откажется применять файл, поэтому кавычки обязательны.
Подключить все ключи сразу переменными окружения можно четырьмя строками в описании контейнера.
          envFrom:
            - configMapRef:
                name: provision-config
Каждый ключ станет переменной с тем же именем: в поде появятся LOG_LEVEL, DB_HOST, DB_PORT. Целые конфигурационные файлы тоже кладут в ConfigMap и подключают томом — тогда они появляются в контейнере как файлы в каталоге. Этот способ ты встретишь в чужих чартах, для стенда хватит переменных.
Правка не доходит до пода
Здесь ловушка, на которой теряют часы. Ты поменял LOG_LEVEL в ConfigMap, применил файл, kubectl get configmap показывает новое значение, а приложение пишет логи по-старому.
Объект изменился, но процесс в поде получил переменные окружения один раз, при старте, и больше их не перечитывает — как любая программа в Linux. Пока под не пересоздан, он живёт со старыми значениями.
Лечится пересозданием подов. Вручную это одна команда: kubectl rollout restart deploy/provision-app — Deployment заменит поды по одному, как при обновлении. Автоматически это делают через контрольную сумму настроек в описании пода; её считает Helm, и ты увидишь её в следующем разделе.
Secret
Secret устроен почти так же. Вместо data удобно писать stringData — обычным текстом, а кластер закодирует сам.
apiVersion: v1
kind: Secret
metadata:
  name: provision-secrets
  namespace: provision
stringData:
  DB_PASSWORD: provision-local-pass
В кластере значение хранится в кодировке base64 — способ записать любые байты буквами и цифрами. Выглядит это как шифр, но не шифр: строка раскодируется одной командой base64 -d в любом терминале. Кодирование появилось затем, чтобы двоичный ключ не ломал YAML, а не ради защиты.
Чем же Secret лучше ConfigMap? Права на чтение секретов выдают отдельно, kubectl describe не печатает их значения, а шифрование хранилища etcd можно включить именно для них. Сам по себе он ничего не прячет: кто может читать секреты в пространстве имён, знает все пароли в нём.
В git файл секрета не кладут никогда: base64 не защищает, а история хранит значение навсегда. В репозитории лежит образец с пустыми значениями, а настоящий файл — в .gitignore, как .env в разделе 08. Для работы командой есть инструменты, которые хранят секреты зашифрованными или берут их из хранилища вроде Vault из раздела 19: Sealed Secrets, SOPS, External Secrets. Пока достаточно знать, что они есть.
Данные, которые переживают под
Настройки и пароли вынесены. Остаётся третий вид состояния — данные базы. Всё, что записано внутрь контейнера, исчезает вместе с подом, а под смертен.
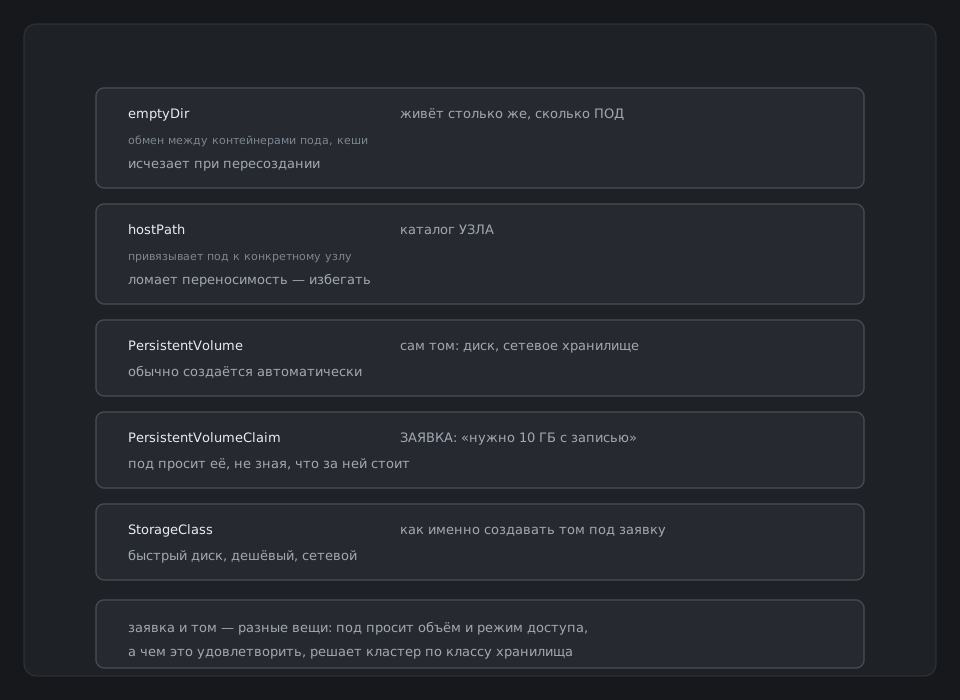
Диск в кластере получают через заявку — PersistentVolumeClaim, сокращённо PVC: «мне нужно 2 гигабайта с записью». Кластер выдаёт под неё том (PersistentVolume), а как его создать, знает класс хранилища. В k3s класс называется local-path и просто заводит каталог на узле, в облаке это настоящий сетевой диск.
Базы описывают не Deployment, а StatefulSet: у его подов постоянные имена вроде provision-db-0, и каждый получает свою заявку, которая не удаляется вместе с подом. Состояние заявки показывает kubectl get pvc: Bound — том выдан, Pending — тома пока нет. В k3s это бывает и в норме: хранилище local-path выдаёт диск на конкретном узле, поэтому ждёт, пока под с заявкой назначат на узел (режим WaitForFirstConsumer), и только потом создаёт том. Заявка без пода висит в Pending — это не поломка; поломка — когда под уже есть, а заявка так и не стала Bound. Базу стенда ты поднимешь так в миссии раздела.
Словарь урока
Что спросят на собеседовании
- Поправили ConfigMap, а приложение не видит изменений. Почему?Переменные окружения читаются при старте процесса. Нужно пересоздать поды: kubectl rollout restart или контрольная сумма конфигурации в аннотации пода.
- Secret безопаснее ConfigMap?Сам по себе почти нет: base64 раскодируется одной командой. Безопаснее то, что вокруг: отдельные права, шифрование etcd, внешнее хранилище секретов.
- Как хранить секреты для кластера в git?Открытыми — никак. Образец без значений в репозитории, сами значения — через Sealed Secrets, SOPS или оператор, который берёт их из Vault.
Что дальше
В практике ты вынесешь настройки и пароль стенда в эти два объекта, раскодируешь секрет своими руками и поймаешь ловушку с переменными, которые не обновляются.