
Открой подряд вакансии DevOps-инженера, и чаще любого другого облака в них встретятся три буквы: AWS. Это Amazon Web Services, облако компании Amazon и самое большое облако в мире по выручке: с него в 2006 году начался рынок облаков как таковой, и на нём живут Netflix, Airbnb и тысячи компаний поменьше. Многие облака, включая Yandex Cloud, повторяют его устройство и даже названия сервисов.
Сразу честно: урок необязательный. Это дополнительные сведения, опыта он не даёт, и за него не начисляются очки. Задача у него одна — чтобы при слове «EC2» или «Security Group» на собеседовании ты узнал старого знакомого: всё это ты уже делал руками в Yandex Cloud, просто под другими именами.
И второе честное замечание. С весны 2022 года AWS не принимает новые регистрации из России и не работает с российскими картами, а аккаунт с российским адресом и оплатой завести нельзя. Поэтому руками пройти урок отсюда скорее всего не получится, и это нормально: шаги ниже описаны так, чтобы их можно было понять и без своего аккаунта. Обходы ограничений мы не разбираем.
Регионы, зоны и бесплатный уровень
Устройство то же, что в уроке «Что такое облако»: регион — город с несколькими дата-центрами, зона доступности — один из этих дата-центров со своим питанием и сетью. Разница в масштабе: у Yandex Cloud один регион ru-central1, у AWS их больше тридцати по всему миру. Имена читаются просто: eu-central-1 — Франкфурт, us-east-1 — Северная Вирджиния, а зоны внутри региона получают букву в конце, eu-central-1a.
Регион выбирают в правом верхнем углу консоли, и это главная ловушка новичка: машина, созданная во Франкфурте, не видна, если в консоли выбран Ирландский регион. Человек пугается, что ресурсы пропали, а они просто в другом регионе и продолжают тратить деньги.
Бесплатный уровень (Free Tier) у AWS в июле 2025 года поменялся. Для аккаунтов, созданных с 15 июля 2025 года, он устроен как грант в Yandex Cloud: 100 долларов кредитов сразу и ещё до 100 долларов за то, что попробуешь основные сервисы. Кредиты действуют шесть месяцев. Аккаунт на бесплатном плане сам денег не списывает: когда кредиты или срок кончились, его предлагают перевести на платный план, иначе через некоторое время закрывают. Бесплатными считаются машины небольших типов, в том числе t3.micro. Старые статьи про «12 месяцев бесплатно» описывают прежние правила.
Чтобы не получить счёт на платном плане, в AWS есть сервис Budgets — тот же бюджет с оповещением, что ты заводил в уроке про аккаунт. Создаёшь бюджет, например на 5 долларов в месяц, и порог 80 %: дошло до четырёх долларов — приходит письмо. Как и в Yandex Cloud, бюджет только предупреждает и ничего сам не выключает.
Словарь соответствий
Почти всё, что ты собрал в разделе, в AWS есть под своим именем. Таблицу полезно держать перед глазами: в статьях и вакансиях названия даются без пояснений, будто их знают все.
| Yandex Cloud | AWS | Что это |
|---|---|---|
| Облако и каталог | Аккаунт | Граница ресурсов и счёта. Много аккаунтов компании связывают в AWS Organizations |
| Облачная сеть VPC | VPC | Своя частная сеть, имя то же |
| Подсеть | Subnet | Часть сети в одной зоне со своим диапазоном адресов |
| Группа безопасности | Security Group | Файрвол перед машиной, помнит соединения |
| Виртуальная машина | EC2 instance | Машина в облаке, по-русски часто «инстанс» |
| Статический публичный адрес | Elastic IP | Адрес, закреплённый за тобой |
| Object Storage | S3 | Хранилище файлов в бакетах |
| Сервисный аккаунт и роли | IAM: пользователь, роль, политика | Кто что может делать |
| Managed Service for PostgreSQL | RDS | База, за которой следит облако |
| Утилита yc | Утилита aws | Облако из терминала |
Разберём одну строку, самую непривычную: EC2 расшифровывается как Elastic Compute Cloud, «гибкое вычислительное облако», а одну машину в нём называют инстансом (instance, «экземпляр»). Слово «инстанс» ты услышишь от коллег и про машины в Yandex Cloud: оно прижилось как общее. Дальше пройдём по таблице в том же порядке, что и раздел: сеть, машина, база, доступы.
Сеть: VPC, подсети и шлюзы
Сеть в AWS собирается из тех же деталей, что в уроке про сеть облака, но одной детали ты раньше не видел. В Yandex Cloud машине с публичным адресом интернет доступен сразу. В AWS у сети есть явная дверь наружу — Internet Gateway, «интернет-шлюз». Его создают отдельно и прикрепляют к VPC, а потом в таблице маршрутов подсети пишут: всё, что не для своей сети, отправляй в этот шлюз. Таблица маршрутов здесь та же, что в разделе про сети, только хранится в облаке.
От этого маршрута и зависит, как называется подсеть. Публичная подсеть — та, у которой маршрут в интернет идёт через Internet Gateway: машины в ней с публичным адресом видны снаружи. Приватная подсеть такого маршрута не имеет, и машину в ней из интернета не достать вовсе, даже если очень захотеть. Туда кладут то, что наружу смотреть не должно: базы, внутренние сервисы.
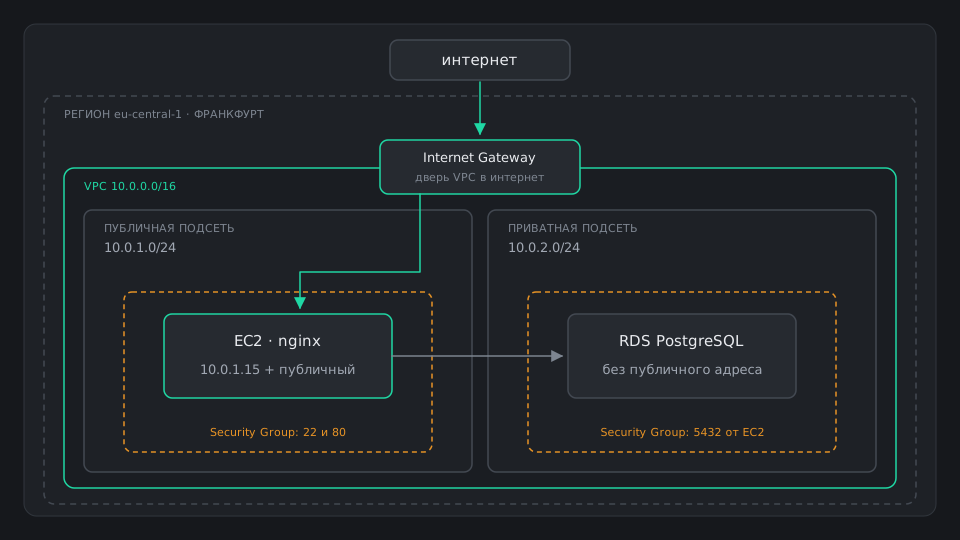
Посмотри на схему снизу вверх. База лежит справа и к интернету не подключена, машина слева получает запросы через шлюз, а оранжевые рамки — это Security Group, та же группа безопасности, что в уроке про сеть облака: всё, что не разрешено, запрещено, ответы на разрешённое уходят сами. В AWS у неё есть удобная возможность: в правиле вместо диапазона адресов можно указать другую группу. Правило «порт 5432 от группы машины» значит «в базу ходят только машины из этой группы», и адреса не надо помнить.
Остался вопрос, как машине из приватной подсети скачать обновления, если в интернет ей нельзя. Для этого есть NAT Gateway — тот же NAT, что в домашнем роутере из урока про частные адреса: машины ходят наружу через его адрес, а снаружи к ним зайти нельзя. Это исходящий трафик, egress, из урока про входящий и исходящий трафик. Главное про NAT Gateway: он платный по часам, даже если через него не прошёл ни один байт, — примерно 30–40 долларов в месяц только за то, что он существует.
Сеть готова — можно ставить в неё машину.
Первая машина в EC2
Машина в EC2 создаётся в консоли кнопкой Launch instance, и поля почти совпадают с теми, что ты заполнял в уроке про виртуальную машину. По порядку:
- Name — имя машины, например
web-1. - AMI (Amazon Machine Image) — образ диска с системой. Выбираешь Ubuntu Server 24.04 LTS, ту же систему, что на стенде.
- Instance type — размер машины.
t3.micro: 2 виртуальных ядра и 1 ГБ памяти, входит в бесплатный уровень. - Key pair — пара ключей для входа. AWS создаст её сам и один раз отдаст файл
.pemс закрытым ключом. Потерял файл — войти на машину этим ключом больше нельзя. - Network settings — VPC, публичная подсеть, включённый публичный адрес и новая Security Group с правилами на порты 22 и 80.
- Launch instance — через минуту машина в состоянии
Running.
Файл ключа сначала надо закрыть от чужих глаз: ssh откажется работать с ключом, который могут читать другие пользователи компьютера.
chmod 400 ~/.ssh/aws-key.pemЧисло 400 значит «читать может только владелец», это права из раздела про Linux. Теперь вход. Логин на образе Ubuntu в AWS всегда ubuntu, а адрес берёшь из колонки Public IPv4 в списке машин.
ssh -i ~/.ssh/aws-key.pem ubuntu@203.0.113.10
Welcome to Ubuntu 24.04.1 LTS (GNU/Linux 6.8.0-1015-aws x86_64)
ubuntu@ip-10-0-1-15:~$
Флаг -i (identity, «удостоверение») говорит, каким закрытым ключом входить; без него ssh попробует ключи из ~/.ssh по умолчанию и получит Permission denied (publickey). В приглашении видно имя машины ip-10-0-1-15: AWS называет машины по внутреннему адресу, и это та же картина, что в Yandex Cloud, — внутри машина знает только свой внутренний адрес, а публичный держит облако.
Если ssh висит и пишет Connection timed out, правило из урока про сеть облака работает и здесь: смотри облако. В AWS виноватых три: нет правила на порт 22 в Security Group, у машины нет публичного адреса или у подсети нет маршрута в Internet Gateway.
Из терминала с машинами работает утилита aws — то же, что yc. Её ставят по инструкции из документации AWS, а команда aws configure спрашивает ключ доступа и регион по умолчанию. Первой командой проверяют, под кем ты вошёл.
aws sts get-caller-identity
{
    "UserId": "AIDAXXXXXXXXXXXXXXXXX",
    "Account": "123456789012",
    "Arn": "arn:aws:iam::123456789012:user/anton"
}
Account — двенадцатизначный номер аккаунта, а Arn — полное имя того, кто делает запросы. В конце должен стоять твой пользователь, а не root; почему это важно, разберём в секции про доступы. Вторая команда показывает машины.
aws ec2 describe-instances --output tableФлаг --output table выводит ответ таблицей вместо длинного JSON. Таблица всё равно большая, в ней ищут три строки: InstanceId (номер машины вида i-0abc…), State с Name равным running и PublicIpAddress. Пустой ответ чаще всего значит, что в утилите выбран другой регион, — та же ловушка, что в консоли.
База в RDS
В разделе про базы данных ты поднимал PostgreSQL в Docker и сам думал о бэкапах, томах и обновлениях. RDS (Relational Database Service) забирает эту работу на себя: облако делает снимки базы каждую ночь и хранит до 35 дней, ставит исправления в окно обслуживания, которое ты выбрал, и по одной галочке держит реплику — копию базы в другой зоне, на которую переключится, если основная упадёт. Платишь за это деньгами: та же машина с RDS дороже, чем голая EC2.
Базу ставят в приватную подсеть, как на схеме. Причина простая: к базе должно ходить только приложение, и если у неё нет публичного адреса, перебирать пароль из интернета просто некому. При создании это поле Public access: No, а её Security Group пускает порт 5432 только от группы машины.
Когда база создана, в её карточке появляется endpoint — длинное имя вида shop-db.abc123.eu-central-1.rds.amazonaws.com. Это адрес базы; по IP к RDS не ходят, потому что при переключении на реплику IP меняется, а имя остаётся. Подключаются с машины EC2, на которой стоит клиент psql из раздела про базы:
psql -h <endpoint> -U postgres
Password for user postgres:
postgres=>
Флаг -h (host) — адрес базы, сюда вставляешь endpoint целиком. Флаг -U (user) — пользователь, по умолчанию в RDS это postgres, если при создании не задал другого. Приглашение postgres=> значит, что ты внутри. Если команда висит, а не спрашивает пароль, — снова облако: Security Group базы не пускает твою машину.
Роли и доступы: IAM
IAM (Identity and Access Management) — сервис, который решает, кто что может делать в аккаунте. Мысль та же, что с сервисным аккаунтом и ролями в Yandex Cloud, но слова другие, и их три.
Главный совет, который повторяют все статьи про AWS: не работать под root-аккаунтом. Root — это почта, на которую регистрировался аккаунт, и у него неограниченная власть, в том числе закрыть аккаунт и сменить карту. Им входят один раз: включить MFA (вторую ступень входа, код из приложения на телефоне) и создать себе обычного пользователя с нужными правами. Дальше root не трогают.
Второй совет: машине — роль, а не ключи. Если приложению на EC2 нужен бакет S3, ключи доступа в файл на машине не кладут: файл утечёт вместе с образом или репозиторием. Вместо этого машине назначают роль с политикой «читать этот бакет», и утилита aws на машине сама получает временный пропуск. Это тот же приём, что авторизованный ключ с короткоживущим токеном в уроке про доступы, только ещё проще: файла нет вовсе.
Убрать за собой
В AWS, как и в Yandex Cloud, деньги тратит то, что существует, а не то, что работает. Удалять в таком порядке:
- EC2 — машину не останавливать, а удалять (Terminate). Остановленная машина бесплатна по процессору, но её диск продолжает стоить денег.
- Elastic IP — после удаления машины адрес остаётся за тобой; его надо освободить (Release). С 2024 года AWS берёт плату за любой публичный IPv4-адрес, а неосвобождённый адрес легко забыть.
- RDS — удалить базу; облако спросит, сделать ли последний снимок. Для учёбы снимок не нужен: он тоже стоит денег.
- NAT Gateway — удалить обязательно, если создавал. Он самый коварный пункт: трафика нет, а счёт растёт каждый час.
Проверить себя — в разделе Billing and Cost Management: на следующий день расходы должны перестать расти. И помни про регионы: пройдись по тем, где мог что-то создать.
Словарь урока
Что спросят на собеседовании
- Чем публичная подсеть отличается от приватной в AWS?У публичной в таблице маршрутов есть путь в Internet Gateway, и машины с публичным адресом видны из интернета. У приватной такого маршрута нет; наружу она ходит только через NAT Gateway, а снаружи к ней не зайти.
- Приложению на EC2 нужен доступ к S3. Как его дать?Создать роль IAM с политикой на нужный бакет и назначить её машине. Ключи доступа на машину не класть: роль выдаёт временные пропуски сама, и утекать нечему.
- Зачем брать RDS, если PostgreSQL можно поставить на EC2?RDS сам делает бэкапы и хранит их до 35 дней, ставит обновления и держит реплику в другой зоне с автоматическим переключением. На EC2 всё это пришлось бы настраивать и сопровождать самому. Цена — RDS дороже и даёт меньше контроля над сервером.
Что дальше
AWS — самое большое облако, но не единственное за пределами России. Следующий урок, тоже необязательный, — про DigitalOcean: облако попроще, где ту же машину с nginx создают за пару минут.