
Три часа ночи, новая версия сломала сайт, и надо срочно вернуть старую. Если выкат делается руками, ты вспоминаешь команды, ищешь, какой тег стоял до этого, и ошибаешься от усталости. Если его делает конвейер, нажимаешь кнопку у прошлой версии — и через секунды всё как было.
Выкат (deploy) — последний шаг конвейера: собранный образ из реестра ставится на сервер, и пользователи начинают видеть новую версию. Технически это те же команды, что ты набирал руками в разделе 08, — docker compose pull и docker compose up -d, — только выполняет их конвейер, по кнопке, каждый раз одинаково и с проверкой после. Первое, что предстоит решить, — кто везёт образ на сервер: конвейер сам заходит на машину и ставит новую версию или машина сама забирает её из реестра. Это две модели выката, push и pull.
Push и pull
Модели различаются тем, кто к кому подключается.
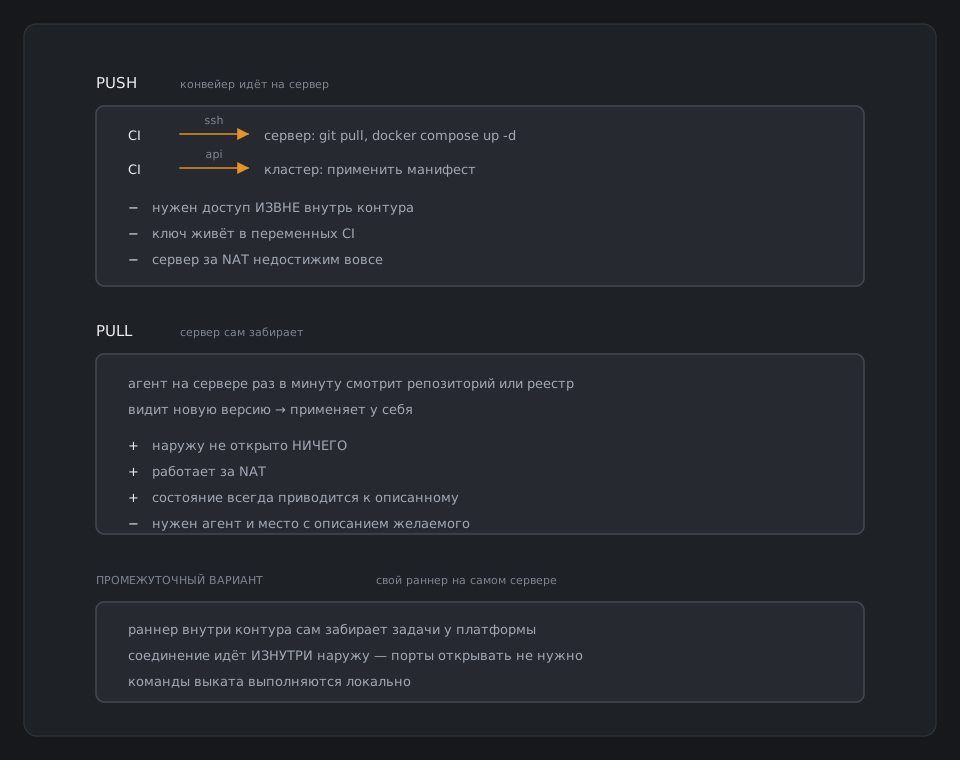
При push задача конвейера сама заходит на сервер — чаще всего по SSH, как ты из раздела 03, — и запускает там выкат. Ключ SSH хранится в переменной CI/CD типа File с флагом protected. Замаскировать его GitLab не даст: маска работает только для значения в одну строку, а ключ многострочный — поэтому его просто никогда не печатают. Рядом в ещё одной переменной лежит отпечаток сервера для known_hosts: по нему ssh проверяет, что пришёл именно туда, куда надо. Это самый понятный вариант, и с него мы начнём.
При pull на сервере работает программа, которая сама следит за реестром или репозиторием и забирает новую версию. Так устроен GitOps с Argo CD, до которого ты дойдёшь в разделах про Kubernetes. Промежуточный путь — свой раннер с исполнителем shell прямо на сервере: соединение тоже идёт изнутри наружу.
У нас GitLab, раннер и стенд живут на одной машине. Конвейер всё равно будет ходить на стенд по SSH — ровно так, как ходил бы на любой другой сервер. Адрес стенда лежит в переменной, а адрес реестра конвейер берёт из встроенной CI_REGISTRY_IMAGE, поэтому в самом файле конвейера машин нет. Но одной переменной для переезда на настоящий сервер мало: там должны лежать скрипт и файлы Compose, сервер должен войти в реестр своим токеном, а реестр — быть доступен ему по HTTPS. Наш реестр на домашнем адресе по HTTP сервер в облаке не увидит; там берут реестр с сертификатом, например встроенный в gitlab.com.
Модель выбрана, но выкат, который запускается сам на каждый push, однажды привезёт на сервер коммит, который никто толком не проверил.
Кнопка и окружение
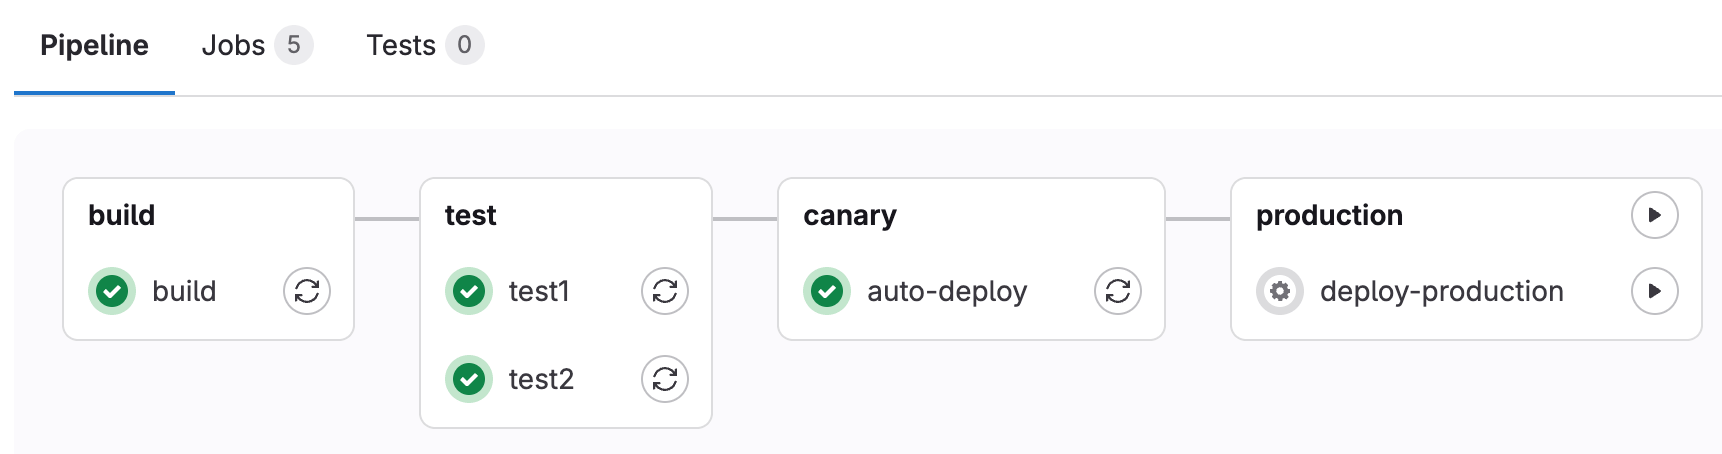
Выкат на сервер не запускают на каждый push — его запускают кнопкой. Для этого у задачи в правиле пишут when: manual.
У ручных задач есть подвох. Если when: manual написан прямо у задачи, без rules, по умолчанию у неё allow_failure: true: упадёт выкат — конвейер останется зелёным, и в интерфейсе всё будет выглядеть успешным при старой версии на сервере. Внутри rules значение по умолчанию уже false, но в чужих файлах встречаются обе формы, поэтому рядом всегда пишут allow_failure: false явно — и не гадают.
Второй ключ — environment, окружение. Это имя цели выката, например stand или production. GitLab записывает каждый выкат в это окружение: какой коммит, кто нажал, когда. Список виден в Operate → Environments.
  environment:
    name: stand
    url: https://stand.provision.internal:8443
name — имя окружения, url — адрес, который GitLab покажет кнопкой Open. Самое ценное начинается потом: у каждой прошлой записи в окружении есть кнопка Rollback. Она перезапускает старую задачу выката, и та ставит свой, прежний тег образа. Откат превращается в одно нажатие.
Зелёная задача выката говорит только о том, что команды отработали без ошибки. Поднялся ли сайт на самом деле, она не знает.
Проверка после выката
Команда docker compose up -d возвращает управление сразу после запуска контейнера, не дожидаясь, пока приложение поднимется. Конвейер без проверки после выката зелёный по факту «команда запустилась», а не по факту «сайт работает».
Проверок две, и обе короткие. Ключ --wait у docker compose up ждёт, пока сервис станет healthy по своей проверке здоровья из раздела 08, и возвращает ошибку, если не дождался. А curl -f к адресу сайта упадёт с ненулевым кодом на любой ответ 4xx или 5xx — снаружи проверится вся цепочка: приложение, прокси, сертификат.
Есть и другие способы выкатывать: по одному экземпляру (rolling), рядом со старой версией с переключением (blue-green), на долю пользователей (canary). Для одного сервера с Compose они избыточны; ты встретишь их в разделах про Kubernetes, где они встроены. Здесь нам достаточно знать, что такое есть.
Словарь урока
Что спросят на собеседовании
- Как сделать откат в GitLab CI?Выкатывать образ с тегом по коммиту и привязывать задачу к environment. Тогда на странице окружения у прошлого выката есть Rollback: он перезапускает старую задачу с её тегом.
- Где хранить SSH-ключ для выката?В переменной CI/CD типа File с флагом protected и защищённой основной веткой, у отдельного пользователя на сервере с минимальными правами. В репозитории ключа быть не должно.
Что дальше
Дальше — выкатить образ из реестра на стенд по кнопке.