
Ты уже пользовался реестром, даже не заметив: docker run nginx скачал образ с Docker Hub, публичного реестра Docker. Реестр — это склад образов: туда отправляют собранное, а оттуда его забирают серверы, конвейеры и кластеры. Без него образ так и живёт на ноутбуке, где его собрали, а с ним образ с одной машины доходит до всех остальных. Свои образы компании держат в своих реестрах: GitLab Container Registry, облачных или поднятых у себя.
Чтобы образ туда попал, у него должно быть правильное полное имя — как адрес на почтовой посылке: адрес реестра, путь внутри него, имя и версия. Короткое nginx — посылка «в соседний подъезд», полный адрес Docker допишет сам. Дальше в уроке — как это имя устроено, чем тег отличается от digest и почему образ, собранный на Mac с чипом M, падает на обычном сервере.
Полное имя образа
Полное имя состоит из четырёх частей, и каждая что-то значит.
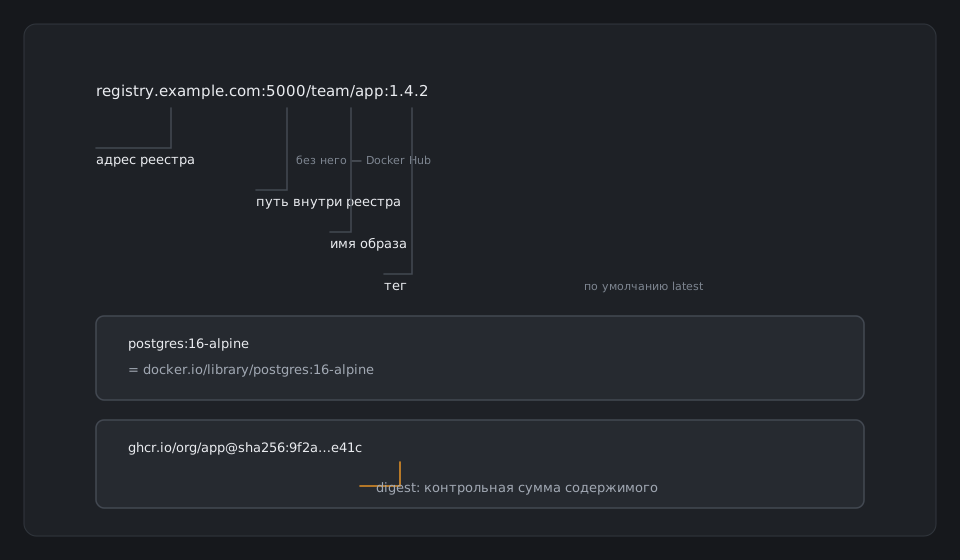
Чтобы отправить свой образ в реестр, ему дают имя с адресом этого реестра. Команда docker tag не копирует образ, а вешает на него второе имя. Адрес длинный, поэтому положим его в переменную оболочки — имя, вместо которого bash подставит значение.
REPO=localhost:5000/provision/appdocker tag provision-app:2.0 $REPO:2.0docker images | grep provisionlocalhost:5000/provision/app:2.0 c56396a73fb5 229MB 50.3MB provision-app:1.0 a2a34da434f4 234MB 51.8MB provision-app:2.0 c56396a73fb5 229MB 50.3MB
grep оставил строки с нашими образами. Это формат Docker 29: в первой колонке имя вместе с тегом, во второй — идентификатор. Одинаковый идентификатор у первой и третьей строки — это один и тот же образ под двумя именами. Места второе имя не занимает.
Отправить и забрать
Образ уходит в реестр командой docker push, забирается командой docker pull. Так выглядит отправка в реестр на стенде, который мы поднимем в миссии; передаётся образ слоями.
docker push $REPO:2.062c1a4b8d3e9: Pushed 4f7d2e91c0a3: Layer already exists 2.0: digest: sha256:9f2a71c4e8b0... size: 1573
Pushed — слой отправлен, его в реестре не было. Layer already exists — слой уже есть, передавать нечего: так работает экономия от слоёв, и при правильном порядке инструкций в Dockerfile при каждой новой версии уезжает только слой с кодом.
В последней строке — digest, контрольная сумма образа. Тег можно передвинуть на другой образ, а digest — нет, и для выката это разница между «примерно тем» и «ровно тем».
Тег против digest
Тег выглядит как версия, но ведёт себя как наклейка на коробке: её можно переклеить на другую. Digest — опись содержимого: поменяли хоть байт, и опись перестала сходиться.
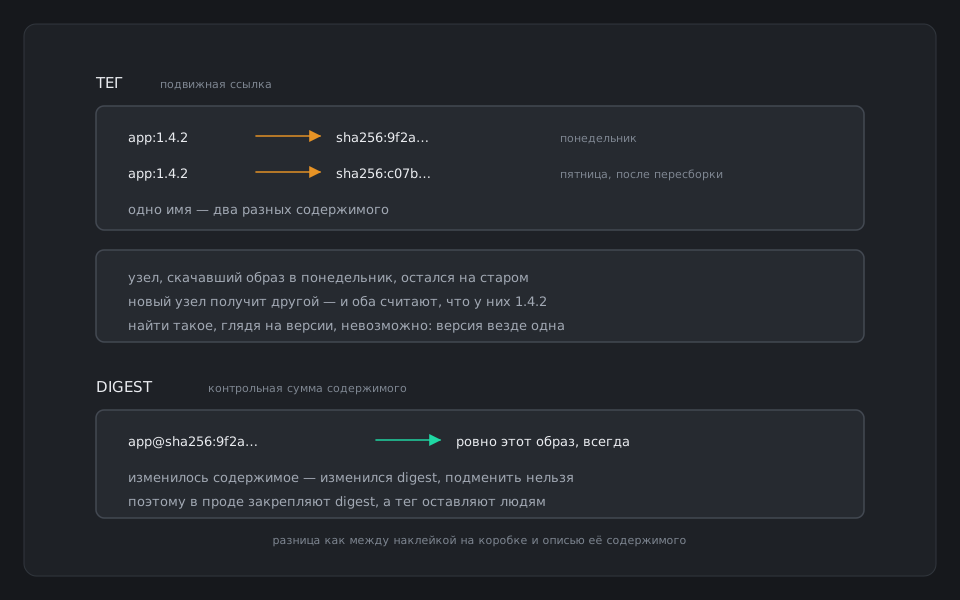
Отсюда ошибка, на которую напарываются все: кто-то пересобрал и отправил тот же тег, два сервера скачали его в разное время — и под одной «версией» работает разное содержимое. Правило: тег релиза выпускается один раз и больше не двигается. Понадобилась правка — новая версия. Digest своих образов показывает флаг --digests.
docker images --digests $REPOREPOSITORY TAG DIGEST SIZE localhost:5000/provision/app 2.0 sha256:9f2a71c4e8b0... 229MB
На практике одну сборку помечают сразу несколькими тегами: версией 1.0.0 для людей и коротким хешем коммита sha-a2f5d81 — по нему из любого контейнера можно найти исходники. Тег latest в эксплуатации не используют: получить его случайно проще, чем осознанно. Как это делает конвейер сам, увидишь в разделе про CI/CD.
Под какой процессор собран образ
Образ собирается под процессор той машины, на которой его собирали. Стенд на Mac с чипами M1–M4 или на Raspberry Pi — это процессор arm64, а почти все облачные серверы и VPS — amd64, то есть обычный x86. Образ с arm64-стенда, запущенный на amd64-сервере, падает сразу с ошибкой exec format error: процессор не понимает программ внутри. Готовые образы вроде nginx или postgres этим не страдают — в реестре под одним тегом лежат варианты для нескольких процессоров, и Docker берёт свой. Свои образы так автоматически не умеют.
Под какой процессор собран образ, говорит docker inspect — он описывает не только контейнеры, но и образы, — а флаг -f вынимает одно поле.
docker inspect -f '{{.Architecture}}' provision-app:2.0arm64На amd64-стенде здесь будет amd64, и тогда беспокоиться не о чем. Если же собираешь на arm64, а выкатывать будешь на amd64, процессор называют явно флагом --platform у команды docker buildx build — это та же сборка с расширенными возможностями.
docker buildx build --platform linux/amd64 -t $REPO:2.0 .[+] Building 96.4s (14/14) FINISHED => [builder 1/4] FROM docker.io/library/python:3.12-slim => [builder 4/4] RUN pip install --no-cache-dir --prefix=/install => => naming to localhost:5000/provision/app:2.0
Вывод тот же, что у обычной сборки, только дольше: почти полторы минуты против пятидесяти секунд. После неё docker inspect из прошлой команды ответит amd64.
Чужой процессор сборщик изображает программно, поэтому такая сборка заметно медленнее. На Docker Desktop эмуляция включена сразу, на Linux её ставят один раз по инструкции из документации Docker, раздел Multi-platform builds: https://docs.docker.com/build/building/multi-platform/. Через список вроде --platform linux/amd64,linux/arm64 собирают сразу оба варианта под одним тегом — так устроены образы на Docker Hub.
Какой реестр выбрать
Docker Hub знаком всем, но у него лимит скачиваний для анонимных клиентов. Серверы выходят в интернет через один адрес, лимит быстро выбирается, и выкат падает с ошибкой toomanyrequests: You have reached your pull rate limit. Поэтому рабочие образы держат рядом с кодом — в GitLab Container Registry — или в облачном реестре, а для стенда хватит своего.
Свой реестр — это тоже контейнер, образ registry:3. Поднимем его в миссии раздела и опубликуем только на петлю: у него нет ни пароля, ни шифрования, и наружу его выставляют только за прокси с TLS.
Хранение и чистка
Образы копятся незаметно и однажды занимают весь диск. Сколько занято, показывает docker system df.
docker system dfTYPE TOTAL ACTIVE SIZE RECLAIMABLE Images 17 4 4.8GB 3.9GB (81%) Containers 6 4 12MB 0B (0%) Local Volumes 3 2 210MB 48MB (22%) Build Cache 84 0 1.6GB 1.6GB
Смотри на RECLAIMABLE — сколько можно освободить без вреда: образы, которыми не пользуется ни один контейнер, и кеш сборки. Чистит их docker image prune -a, флаг -a значит «все неиспользуемые, а не только безымянные». Тома эта команда не трогает — и правильно.
Словарь урока
Что спросят на собеседовании
- Почему latest не используют в проде?Это подвижная метка: под одним именем на разных серверах может оказаться разное содержимое, и откатиться некуда — прежнего образа под этим тегом уже нет.
- Выкат упал с toomanyrequests. Что произошло?Выбран лимит скачиваний Docker Hub: серверы выходят в интернет через один адрес. Лечится авторизацией, зеркалом или своим реестром.
Что дальше
Всё для миссии есть. Дальше — собрать образ стенда как для эксплуатации и положить его в свой реестр.