
Приложение на сорок строк, а образ весит гигабайт — с этим вопросом новички приходят постоянно. Вес набирают не строки приложения, а всё, что понадобилось для сборки: компиляторы, заголовочные файлы, кеши пакетов. Против этого есть многоэтапная сборка: в одном Dockerfile пишут несколько инструкций FROM, первый этап собирает приложение со всеми инструментами, а второй забирает себе только готовый результат.
Инструменты сборки остаются на первом этапе и в итоговый образ не попадают вовсе, и образ обычно худеет в несколько раз без единой правки кода. Одноэтапная сборка похожа на шкаф, который переезжает в новую квартиру вместе с дрелью и опилками только потому, что они оказались в той же комнате. Приём встроен в Docker с 2017 года, и почти каждый Dockerfile в рабочих проектах написан именно так.
Откуда берётся вес
Прежде чем уменьшать, стоит понять, из чего складывается размер. Типичный пример — приложение на Python, которому нужна библиотека для PostgreSQL: её ставят из исходников, а для этого нужен компилятор.
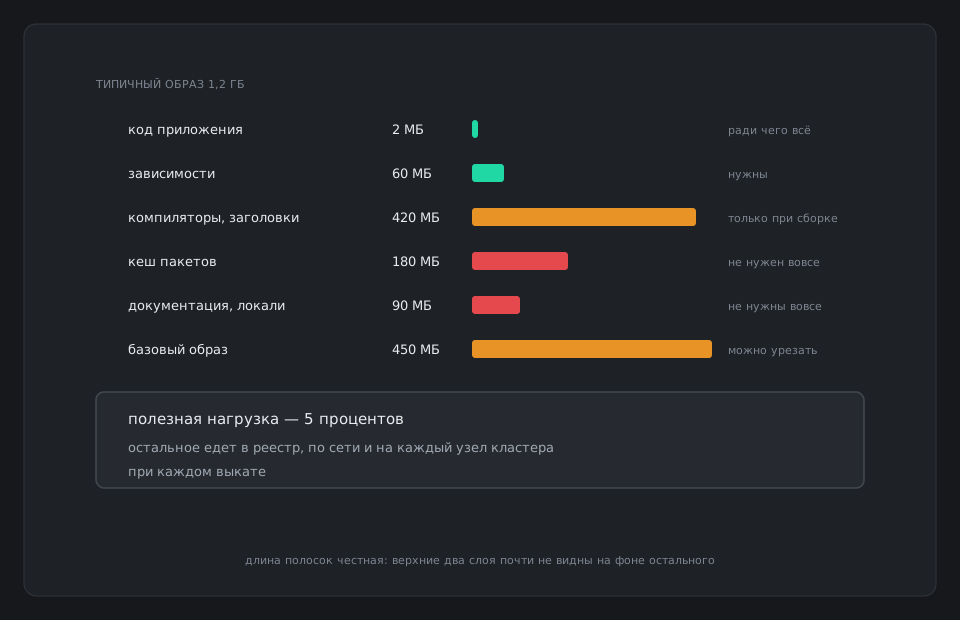
Размер важен не из эстетики. Тяжёлый образ дольше скачивается на каждый сервер, и обновление затягивается на минуты. Он больше места занимает в реестре, где хранятся все версии. А каждый лишний пакет внутри — потенциальная уязвимость, и компилятор в контейнере облегчает жизнь тому, кто туда уже пробрался.
Главный рычаг против этого веса — разделить сборку и запуск.
Два этапа
Первый этап собирает. У него есть имя после слова AS, по нему второй этап найдёт результат.
FROM python:3.12-slim AS builder
RUN apt-get update \
 && apt-get install -y build-essential libpq-dev
COPY requirements.txt .
RUN pip install --prefix=/install -r requirements.txt
Здесь ставятся компилятор build-essential и заголовки libpq-dev, без них библиотека для PostgreSQL не соберётся. Флаг --prefix=/install говорит pip сложить всё установленное в отдельный каталог: так его удобно забрать одной командой.
Второй этап начинается с чистого листа — нового FROM. В нём только то, что нужно для работы.
FROM python:3.12-slim
RUN apt-get update \
 && apt-get install -y --no-install-recommends libpq5 \
 && rm -rf /var/lib/apt/lists/*
COPY --from=builder /install /usr/local
COPY . .
Вместо заголовков ставится libpq5 — маленькая библиотека, нужная приложению при работе. Три действия здесь записаны одной инструкцией RUN через && и перенос строки \ намеренно: так обновление списка пакетов, установка и уборка списков (rm -rf /var/lib/apt/lists/*) попадают в один слой, и мусор не остаётся в образе. Флаг --no-install-recommends не даёт apt тянуть «рекомендованные» пакеты, а -y отвечает «да» на вопросы. В Dockerfile такая запись — норма; в терминале команды по-прежнему вводим по одной.
Ключевая строка — COPY --from=builder: она копирует из первого этапа только каталог с готовыми пакетами. Компилятор, заголовки и кеши остались там и в итоговый образ не попадут.
Дальше во втором этапе всё как раньше: USER, HEALTHCHECK, CMD. Итоговый образ — всегда последний этап файла.
Выбор базового образа
Второй рычаг — то, с чего образ начинается. Здесь всегда обмен размера на удобство.
Полный образ вроде python:3.12 — около гигабайта: в нём есть всё, включая компиляторы. Вариант -slim — то же без лишнего, в несколько раз меньше, и это разумный выбор по умолчанию. alpine весит пять мегабайт, но устроен иначе: многие готовые пакеты Python под него не подходят и собираются из исходников, так что сборка идёт дольше, а образ иногда выходит даже больше. Для Go, где программа собирается в один файл, бывает и пустой образ scratch.
Правило простое: для Python и Node начинают со slim, на alpine переходят, только измерив выигрыш.
Секреты и проверка перед выкатом
Иногда при сборке нужен пароль или токен — например, чтобы скачать закрытую библиотеку. Передавать его аргументом сборки ARG нельзя: значение навсегда остаётся в истории образа.
docker history --no-trunc app:1.0 | grep TOKENARG GITHUB_TOKEN=ghp_A1b2C3d4E5f6...Флаг --no-trunc печатает инструкции целиком, без обрезки. Токен виден любому, у кого есть образ. Правильный путь — механизм секретов сборки, RUN --mount=type=secret: значение подкладывается файлом только на время одной инструкции. Здесь нам достаточно знать, что он есть; подробности — в документации Docker, раздел Build secrets.
Перед отправкой образа в реестр его осматривают: размер в docker images, тяжёлые слои в docker history, известные уязвимости — сканером Trivy. О сканере подробнее в уроке про инструменты.
Словарь урока
Что спросят на собеседовании
- Как уменьшить образ приложения?Многоэтапная сборка, базовый образ slim, уборка кешей в той же инструкции и .dockerignore. Первый приём даёт больше всех остальных вместе.
- Стоит ли переходить на alpine?Для Go — да. Для Python и Node сначала измерить: готовые пакеты под alpine часто не подходят, сборка дольше, а образ иногда больше, чем на slim.
Что дальше
Как устроены два этапа, понятно. Дальше — практика: уменьшить образ стенда в разы и проверить, что ничего не сломалось.