
Приложению нужна база, оба в контейнерах. Какой адрес базы написать в настройках приложения? IP не годится: он меняется при каждом пересоздании контейнера. localhost тоже нет: у каждого контейнера своя петля. Ответ даёт сеть Docker — способ дать контейнерам разговаривать друг с другом по именам, как машинам в офисной сети. В пользовательской сети адресом служит просто имя контейнера.
Как только контейнеров становится больше одного, нужны ещё две вещи. Переменные окружения передают контейнеру настройки при запуске, не пересобирая образ. А лимиты ставят потолок памяти и процессора, без которого один контейнер способен утащить за собой всю машину. В конце урока разберём, как по коду завершения понять, что контейнер убит по памяти.
Своя сеть
Контейнеры разговаривают друг с другом, только если оказались в одной сети. Сеть, которую Docker даёт по умолчанию, имён не знает, поэтому для связки заводят свою.
Пример урока можно повторить на стенде целиком. Все имена в нём начинаются с demo-, чтобы не занять имена из практик, а в конце урока есть команда, которая всё убирает.
docker network create demo-net9c4e1b2a7d3f...Docker печатает идентификатор новой сети. Подключаем к ней контейнер флагом --network. Имя, заданное через --name, сразу становится его адресом для соседей. Базой здесь будет Redis из прошлого урока: ему, в отличие от PostgreSQL, для старта не нужен пароль.
docker run -d --name demo-db --network demo-net redis:8Второй участник — тот, кто к базе обращается. Роль приложения сыграет nginx: нам важно лишь, что внутри него есть команды для проверки имён. Он должен оказаться в той же сети, иначе базу не увидит.
docker run -d --name demo-app --network demo-net nginx:1.30Проверим, что сосед находит базу по имени. Команда getent hosts из раздела про сети спрашивает DNS, какой адрес у имени.
docker exec demo-app getent hosts demo-db172.25.0.2 demo-dbИмя demo-db превратилось в адрес — это сделал встроенный DNS сети Docker. В строке подключения приложения пишут именно имя.
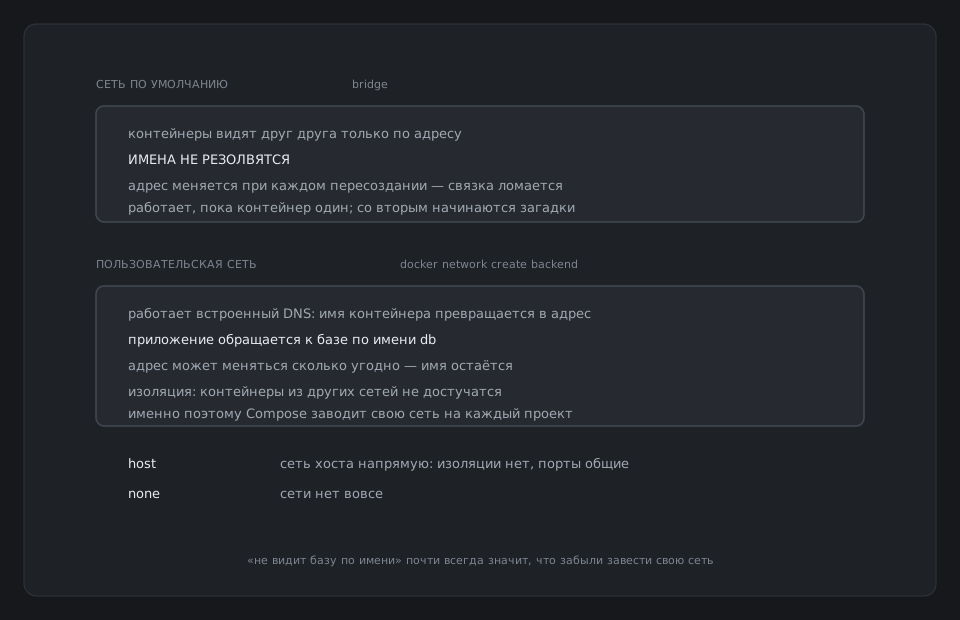
Базе при этом не нужно публиковать порт на хост вовсе: приложение достаёт её по внутренней сети, а снаружи к ней никто не постучится.
Настройки переменными
Образ один на все окружения, а адрес базы, пароль и уровень журнала у стенда и прода разные. Поэтому настройки передают при запуске переменными окружения: флаг -e задаёт одну, --env-file читает их списком из файла.
docker run -d --name demo-env --env-file app.env nginx:1.30Флаг -e APP_ENV=stand в той же команде добавил бы ещё одну переменную. Файл app.env — строки вида ИМЯ=значение, по одной на строку. Если файла нет, Docker откажется запускать контейнер и скажет no such file or directory. Создай его через nano app.env и впиши две строки: APP_VERSION=1.0.0 и DB_PASSWORD=demo-pass. Такие файлы в репозиторий не кладут, как и .env из раздела про Git.
Есть неприятная деталь: переменные хранятся в описании контейнера открытым текстом, и их видит любой, у кого есть доступ к Docker. Описание целиком печатает docker inspect, а grep вынимает нужное.
docker inspect demo-env | grep PASSWORD "DB_PASSWORD=demo-pass",Вот пароль из файла app.env — целиком, как есть, хотя самого файла Docker не хранит.
На учебном стенде это допустимо. В эксплуатации пароли передают файлом из хранилища секретов — до этого дойдём в разделе про HashiStack.
Ресурсы и коды завершения
Без ограничений контейнер может съесть всю память машины. Лимит задают при запуске: --memory — предел памяти, --cpus — доля процессора.
docker run -d --name demo-small --memory=256m nginx:1.30Долю процессора добавил бы флаг --cpus=0.5 в той же команде — половина одного ядра.
Если приложение упрётся в лимит памяти, ядро его убьёт, и контейнер завершится с кодом 137. Сколько контейнеры потребляют прямо сейчас, показывает docker stats; флаг --no-stream печатает один снимок вместо бесконечной таблицы.
docker stats --no-streamCONTAINER ID NAME CPU % MEM USAGE / LIMIT MEM % 9f0d93b4f7e5 demo-small 0.00% 3.258MiB / 256MiB 1.27% b5ef08210eb0 demo-env 0.00% 3.25MiB / 3.814GiB 0.08% b20506912290 demo-app 0.00% 4.613MiB / 3.814GiB 0.12% e3c40462c265 demo-db 0.36% 16.19MiB / 3.814GiB 0.41%
Справа у таблицы есть ещё колонки — сеть, диск, число процессов; здесь они обрезаны. Смотри на MEM USAGE / LIMIT: слева занято, справа разрешено. Когда левое подбирается к правому, контейнер вот-вот убьют. Если справа объём всей машины, как у demo-db, лимит не задан вовсе. У тебя числа будут свои, и в списке окажутся все работающие контейнеры стенда.
Коды завершения, которые встречаются чаще всего, стоит знать в лицо. Код 0 — штатное завершение, для сервиса это подозрительно: он не должен выходить сам. 1 — ошибка приложения, причина в журнале. 127 — команда не найдена, опечатка в CMD. 137 — убит, почти всегда по памяти. Подтверждается это одной строкой.
docker inspect demo-db | grep OOMKilled "OOMKilled": false,OOMKilled — «убит из-за нехватки памяти». У нашей базы false: её никто не убивал. У контейнера, завершившегося с кодом 137, там будет true, и это закрывает вопрос: лимит мал или приложение течёт.
Убери за собой
Если повторял пример на стенде, удали учебные контейнеры и сеть. Сначала контейнеры: пока в сети кто-то есть, Docker её не удалит.
docker rm -f demo-db demo-app demo-env demo-smalldocker network rm demo-netОбе команды печатают имена удалённого — значит, всё убрано.
Словарь урока
Что спросят на собеседовании
- Как связать приложение с базой в Docker?Создать пользовательскую сеть, подключить оба контейнера и в строке подключения указать имя контейнера базы. В сети по умолчанию имена не работают.
- Почему приложение должно писать журнал в стандартный вывод?Docker собирает вывод, его читают docker logs и системы сбора логов. Файл внутри контейнера исчезает вместе с ним и не ротируется.
Что дальше
Сеть, настройки и лимиты разобраны. Дальше — практика: связать приложение и базу и убедиться, что данные переживают удаление контейнера.