
«У меня на ноутбуке работает, а на сервере нет» — самая старая жалоба разработки. На ноутбуке другая версия Python, другая библиотека, забытая переменная, и приложение, которое вчера отвечало, на сервере падает при старте. Этот урок о том, как эту жалобу закрыли: о Docker, программе, которая упаковывает приложение вместе со всем, что ему нужно для работы, в один образ и запускает этот образ одинаково на любой машине с Linux. Запущенный образ называют контейнером.
Docker появился в 2013 году и за пару лет стал стандартом: на его формате образов работают GitLab CI, Kubernetes и Nomad, которые ждут тебя дальше в курсе. По-английски docker — портовый грузчик, и сравнение с морским контейнером почти буквальное: стандартный железный ящик ничего не сделал с грузом, зато любой кран и любой корабль работают с одной и той же коробкой. Внутри образа может быть Python, Java или что угодно, а снаружи — одинаковая коробка, которую любая машина запускает одной командой. Разберёмся, что в ней лежит и чем она отличается от виртуальной машины.
Что было до контейнеров
Чтобы оценить контейнеры, полезно вспомнить, как выкатывали приложение без них. Путей было два, и у обоих своя боль.
Первый — ставить всё руками на сервер: нужную версию Python, библиотеки, системные пакеты. Через полгода на трёх серверах оказываются три разных набора версий, и одинаковый код ведёт себя по-разному. Второй — поднимать под каждое приложение виртуальную машину, то есть целый компьютер внутри компьютера со своей операционной системой. Это надёжно, но каждая такая машина весит гигабайты и загружается минутами.
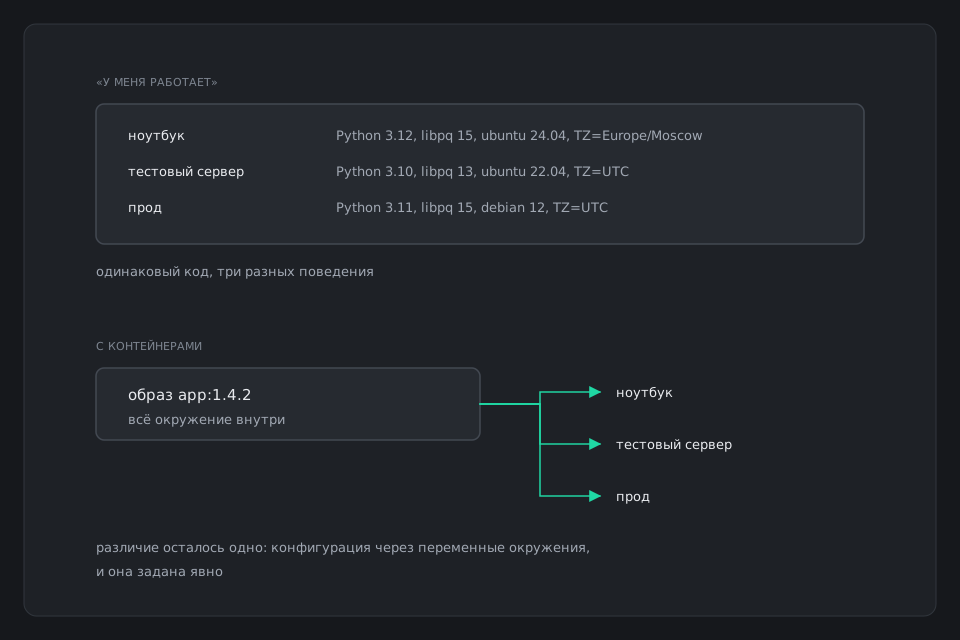
Контейнер оказался третьим путём, и вся разница — в том, что именно он изолирует.
Контейнер против виртуальной машины
Виртуальная машина везёт с собой целую операционную систему со своим ядром — главной программой системы, которая управляет памятью, процессами и дисками. Контейнер своего ядра не везёт: все контейнеры на машине пользуются ядром хозяина.
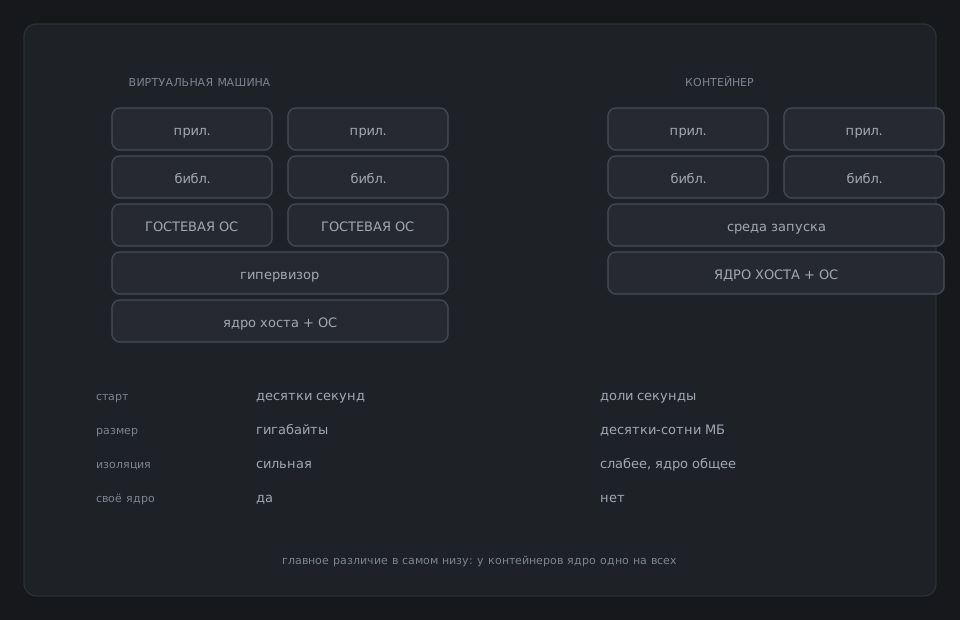
Отсюда все практические следствия. Контейнер весит мегабайты и стартует за секунду: грузить систему не нужно, запускается просто процесс. На одной машине уживаются десятки контейнеров. А ограничение одно: Windows-программу в Linux-контейнере не запустить, ядро-то линуксовое. На практике контейнеры обычно и живут внутри виртуальных машин: облако даёт машину, на ней работает Docker.
Но раз ядро общее, непонятно, что мешает контейнеру увидеть процессы и файлы соседа.
На чём держится изоляция
Контейнер — это обычный процесс Linux, которому ядро ограничило две вещи: что он видит и сколько может потребить. Первое делают пространства имён (namespaces): у процесса свой список процессов, своя сеть и своя файловая система. Второе делают cgroups: потолок памяти и процессора.
Здесь нам достаточно знать, что такое есть, и запомнить один вывод: процесс контейнера виден на хосте обычной командой ps, и все инструменты отладки из раздела про Linux к нему применимы. А если контейнер «умер сам по себе», первым делом подозревают превышение лимита памяти.
Последнее, на чём спотыкаются почти все, — два слова, которые в разговоре постоянно подменяют друг другом: образ и контейнер.
Образ и контейнер
Образ относится к контейнеру как рецепт к блюду. Образ — неизменяемый шаблон: код, библиотеки, настройки. Контейнер — запущенный из него процесс, у которого поверх образа есть свой тонкий слой для записи.
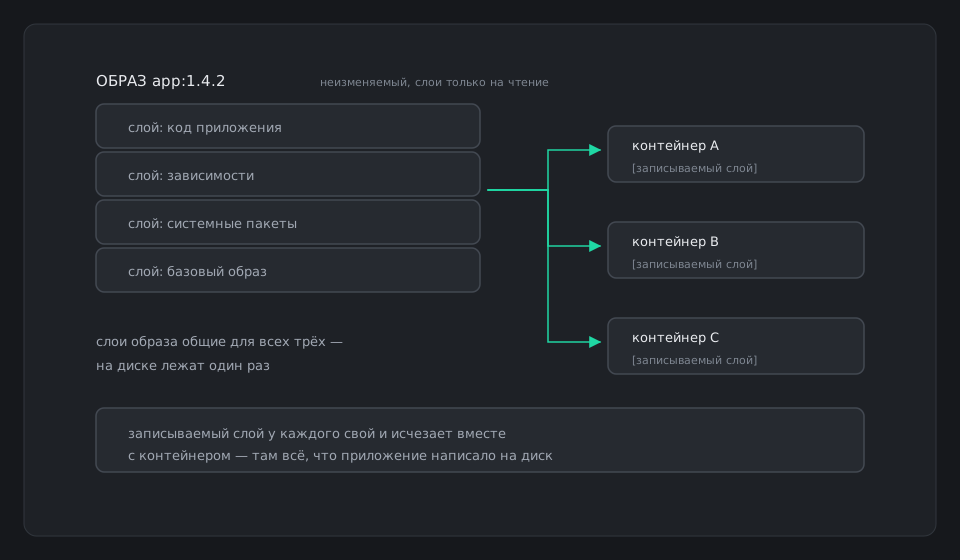
Отсюда главное правило: контейнер одноразовый. Его можно удалить и создать заново в любой момент, и это не должно ничего ломать. Всё, что обязано пережить пересоздание, — базу данных, загруженные файлы — выносят наружу, в том. Как это делается, увидишь через несколько уроков.
Словарь урока
Что спросят на собеседовании
- Чем контейнер отличается от виртуальной машины?Контейнер пользуется ядром хоста, виртуальная машина запускает своё. Отсюда быстрый старт и плотность у контейнеров и более сильная изоляция у ВМ. На практике их совмещают.
- Почему нельзя хранить данные внутри контейнера?Записываемый слой живёт ровно столько, сколько контейнер. Пересоздание — обычная операция, и данные пропадут вместе с ним. Для данных есть тома.
Что дальше
Что такое контейнер, понятно. Дальше — пять команд, которыми с ним работают каждый день.