
Самая дорогая ошибка новичка в Git умещается в одну команду: git add . вместе с файлом .env, где лежит пароль от базы. Удалить файл потом можно, но что попало в коммит и ушло на сервер, есть у каждого, кто сделал pull, — как фотография банковской карты в общем чате команды: сообщение стёрли, а увидеть его уже успели. Этот урок о том, как сделать, чтобы пароли и ключи не попадали в историю вовсе, и что делать, если один всё-таки попал.
Главный инструмент здесь — .gitignore, текстовый файл в корне репозитория со списком того, что Git должен не замечать: журналы, временные файлы, собранные программы и, главное, файлы с паролями. Git читает его сам при каждом git status и git add. В репозитории DevOps он нужен с первого дня, потому что рядом с конфигами всегда оказываются вещи, которым в истории не место: .env с паролями, *.log, ключи сертификатов.
Что не кладут в репозиторий
Прежде чем писать правила, договоримся, что вообще исключать. Делится всё на две кучи.
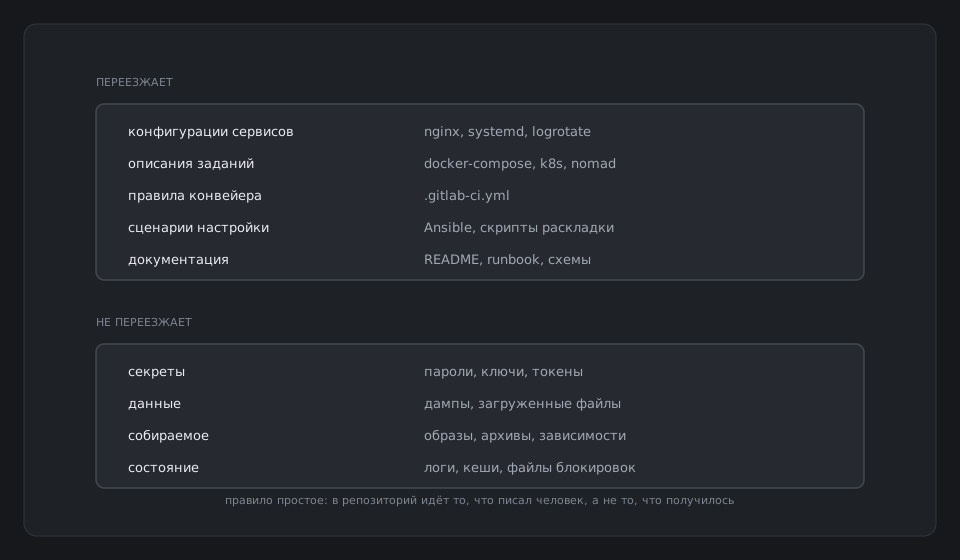
В репозиторий идёт то, что пишут люди и что нужно, чтобы поднять систему заново: конфиги, сценарии, документация. Не идут секреты, данные баз, журналы и всё, что собирается автоматически. Пароли при этом не исчезают, им просто отводят своё место — об этом в конце урока. Только Git этот список не прочитает, пока он не записан в .gitignore его собственными шаблонами.
Как писать .gitignore
Одна строка — одно правило. Звёздочка * значит «любые символы», слэш в конце — «каталог».
# файл с паролями
.env
# все журналы
*.log
Комментарий в .gitignore пишут только отдельной строкой, начиная с #. Если дописать его в конец правила, как в скриптах, Git сочтёт решётку и всё после неё частью шаблона: строка *.log # журналы ищет файлы с таким странным именем, и журналы спокойно уезжают в репозиторий.
Двух правил хватает на первый день, остальные дописывают, когда появляются такие файлы: *.key — закрытые ключи, tmp/ со слэшем в конце — каталог целиком. Есть и обратное правило: восклицательный знак в начале строки возвращает файл, который скрыло правило выше, — !keep.log после *.log. Нужно оно редко. Шаблону .env.example с именами переменных исключение не нужно: правило .env совпадает только с именем ровно .env, и шаблон Git видит и так. А в репозитории он нужен — по нему коллега поймёт, что заполнить. Проверить, почему файл не виден Git, помогает git check-ignore, флаг -v добавляет, какое правило сработало.
git check-ignore -v app.log.gitignore:4:*.log app.logФайл, строка и правило: app.log скрыт четвёртой строкой .gitignore: комментарии тоже считаются строками. Готовые наборы правил под разные языки и инструменты лежат в репозитории github/gitignore — их копируют, а не пишут с нуля. Но у правил есть ограничение, о котором нужно знать заранее.
Правило не действует задним числом
.gitignore касается только файлов, за которыми Git ещё не следит. Если .env уже добавлен и закоммичен, дописать его в .gitignore мало: Git продолжит отслеживать каждую его правку.
Снимают файл с учёта командой git rm с флагом --cached: «убрать из репозитория, но оставить на диске».
git rm --cached .envrm '.env'После этого нужен коммит, и дальше .gitignore начнёт работать. Но обрати внимание: из будущих коммитов файл пропал, а в старых он остался. Если в нём был пароль, этого недостаточно.
Секрет попал в историю
Самая частая авария с Git в DevOps: пароль от базы или токен закоммичен и отправлен на сервер. Удалить файл новым коммитом — не решение: старый коммит с паролем никуда не делся, git log -p покажет его любому.
Правильный порядок один. Первое — сменить секрет там, где он действует: новый пароль в базе, новый токен в сервисе. Утёкший станет бесполезным, и это единственное, что гарантированно закрывает дыру. Второе — убрать файл с учёта и добавить в .gitignore. Переписывать историю, чтобы вычистить пароль из старых коммитов, можно утилитой git filter-repo, но это сложная операция для всей команды, и делают её уже после смены секрета. Здесь нам достаточно знать, что такое существует.
Где же тогда держать пароли? Их место — вне репозитория.
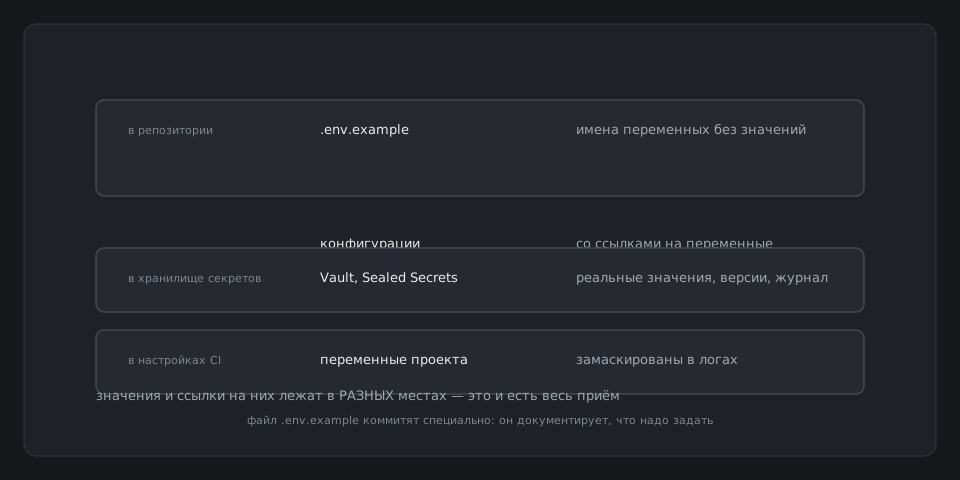
В репозитории лежит .env.example с именами переменных, а реальные значения — в переменных CI/CD или в хранилище секретов вроде Vault. Обоим будут посвящены уроки в разделах про CI/CD и HashiStack. А случайный коммит пароля ловят заранее сканерами вроде gitleaks, которые запускают перед коммитом или в конвейере.
Словарь урока
Что спросят на собеседовании
- Вы закоммитили токен в общий репозиторий. Ваши действия?Сразу отозвать или сменить токен, потом снять файл с учёта и добавить в .gitignore. Чистка истории через filter-repo — по желанию и после смены, потому что копии у всех уже есть.
- Почему .gitignore не скрывает файл, который уже в репозитории?Правила действуют только на неотслеживаемые файлы. Отслеживаемый снимают командой git rm --cached и коммитом.
Что дальше
В практике соберёшь в репозиторий конфиги стенда, заведёшь .gitignore и нарочно устроишь утечку, чтобы увидеть, почему удаление файла её не закрывает.