
Открой свой сайт по http:// — и браузер покажет в адресной строке «Не защищено», а многие его функции на такой странице просто не заработают. И браузер прав: пароль, который человек вводит на этой странице, идёт по сети открытым текстом, и прочитать или подменить его может любой, через чьё оборудование проходит соединение.
HTTPS — это обычный HTTP внутри зашифрованного соединения. Шифрованием занимается протокол TLS, а сервер доказывает, что он настоящий, сертификатом — файлом, где записано имя домена и подпись того, кто его выдал. Сертификат подтверждает только, что сервер владеет доменом, а не то, что сайт безопасен, — как паспорт подтверждает имя, но не честность человека. В nginx HTTPS включается тремя строками, а бесплатный сертификат на свой домен выдаёт Let's Encrypt через программу certbot.
Что происходит при соединении
Прежде чем включать HTTPS, полезно один раз увидеть, что происходит в первые миллисекунды. Это называют рукопожатием.
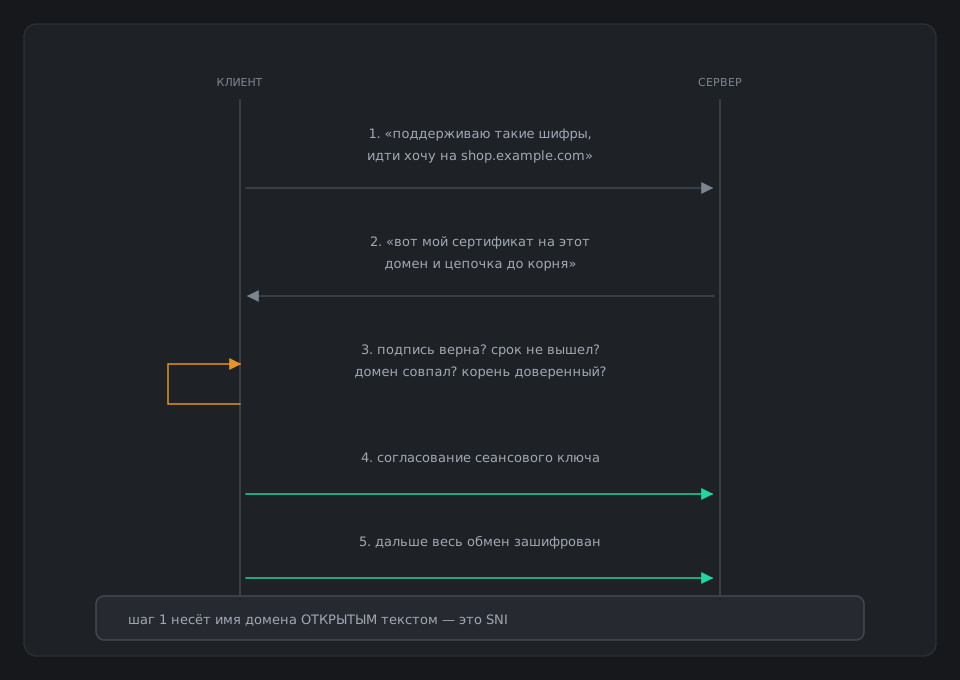
Клиент здоровается и называет домен — эта подсказка называется SNI (Server Name Indication). Благодаря ей на одном адресе и одном порту 443 живёт много сайтов: nginx по имени из SNI выбирает, какой сертификат показать. Сервер отвечает сертификатом. Клиент проверяет три вещи: подпись известного центра, совпадение имени и срок действия. Если всё сошлось, стороны договариваются о ключе, и дальше весь обмен зашифрован. Ошибки, которые ты увидишь на практике, соответствуют этим проверкам: «certificate has expired» — срок, «no alternative certificate subject name matches» — имя, «self-signed» или «unable to get local issuer» — неизвестный центр. Всё это рукопожатие nginx проводит сам — от тебя нужно только объяснить ему, где лежат нужные файлы и на каком порту ждать.
HTTPS в nginx
Для HTTPS nginx нужны два файла: сертификат и закрытый ключ. Сертификат публичный, его получает каждый посетитель. Ключ — секрет: кто им владеет, тот может притвориться твоим сервером. Поэтому ключ лежит с правами только для root и никогда не попадает в Git.
server {
    listen 443 ssl;
    server_name stand.provision.internal;
    ssl_certificate     /etc/ssl/certs/stand.pem;
    ssl_certificate_key /etc/ssl/private/stand.key;
Слово ssl в listen включает шифрование на порту 443 — это стандартный порт HTTPS. Две следующие строки указывают на файлы. Остальное внутри блока — root, location, proxy_pass — точно такое же, как в обычном сайте. Версии протокола и шифры трогать не нужно: в nginx 1.24 из Ubuntu разумные значения стоят по умолчанию, а если хочется настроить строже, есть готовый генератор Mozilla, ссылка в уроке «Инструменты».
Только этот блок слушает 443-й порт, а человек, набравший адрес без https://, придёт на 80-й и до зашифрованной версии сам не доберётся.
Перенаправление с HTTP на HTTPS
Люди и старые ссылки по-прежнему приходят на порт 80. Их не обслуживают, а сразу отправляют на HTTPS отдельным маленьким блоком.
server {
    listen 80;
    server_name stand.provision.internal;
    return 301 https://$host$request_uri;
}
Код 301 значит «переехал навсегда», браузер запомнит и в следующий раз сразу пойдёт на HTTPS.
Кстати, проверять HTTPS-сайт по чужому адресу через curl -H "Host: …" из раздела 04 не получится: заголовок Host уходит уже после рукопожатия, а сертификат выбирается по SNI раньше. Для HTTPS есть флаг --resolve: curl --resolve site.ru:443:192.168.1.50 https://site.ru/ подставит адрес для имени, и SNI, и Host будут честными. Переменная $host — имя сайта, $request_uri — путь вместе с параметрами: человек, пришедший на http://…/about, попадёт на https://…/about, а не на главную. Где же взять настоящий сертификат, которому поверит браузер, и не платить за него каждый год?
Let's Encrypt и certbot
До 2015 года сертификат покупали, получали вручную и ставили раз в год. Let's Encrypt — бесплатный некоммерческий центр — сделал выдачу полностью автоматической по протоколу ACME: программа на сервере сама доказывает, что домен твой, и сама получает сертификат. Самая популярная такая программа — certbot.
Работает это только для настоящего домена, который смотрит в интернет: Let's Encrypt должен прийти на твой сервер по HTTP и забрать проверочный файл. Ставится certbot вместе с дополнением для nginx.
sudo apt install -y certbot python3-certbot-nginxПолучение сертификата — одна команда. Флаг --nginx велит certbot самому найти блок server с этим именем и дописать строки ssl_certificate, а флаг -d задаёт домен.
sudo certbot --nginx -d shop.example.comSuccessfully received certificate. Certificate is saved at: /etc/letsencrypt/live/shop.example.com/fullchain.pem Key is saved at: /etc/letsencrypt/live/shop.example.com/privkey.pem Successfully deployed certificate for shop.example.com
Обрати внимание на имя fullchain.pem: в нём сам сертификат и промежуточный сертификат центра. Если указать в nginx не его, браузер ещё простит, а curl и мобильные приложения — нет. Самое важное начинается через пару месяцев.
Продление
Сертификаты Let's Encrypt живут 90 дней, и отрасль движется к ещё более коротким срокам. Продлевать руками никто не успевает, поэтому пакет certbot ставит таймер systemd, который дважды в сутки проверяет, не пора ли. Убедимся, что он есть.
systemctl list-timers | grep certbotFri 2026-10-02 03:14:00 MSK 16h - - certbot.timer certbot.serviceПервая колонка — когда таймер сработает в следующий раз. Если строки нет, продления не будет. Вторая проверка — репетиция: флаг --dry-run проходит всю процедуру на тестовом сервере, ничего не выпуская.
sudo certbot renew --dry-runCongratulations, all simulated renewals succeeded: /etc/letsencrypt/live/shop.example.com/fullchain.pem (success)
Ломается продление молча, а замечают его в день, когда сайт у всех показывает NET::ERR_CERT_DATE_INVALID. Частые причины: закрыли порт 80 в файрволе «за ненадобностью» или накрыли редиректом путь проверки. Поэтому certbot renew --dry-run делают после любой правки конфига или файрвола.
Словарь урока
Что спросят на собеседовании
- Как включить HTTPS в nginx?listen 443 ssl и две директивы: ssl_certificate с fullchain и ssl_certificate_key с закрытым ключом. Плюс отдельный server на 80 с return 301 на https.
- Сертификат Let's Encrypt истёк, хотя certbot стоит. Почему?Сломалось автопродление: нет таймера, закрыт порт 80, редирект накрыл путь проверки. Проверяют systemctl list-timers и certbot renew --dry-run.
- Зачем указывать fullchain, а не один сертификат?В fullchain есть промежуточный сертификат центра. Без него часть клиентов не построит цепочку доверия и откажется соединяться.
Что дальше
Настоящего домена на стенде нет, поэтому в практике возьмём учебный сертификат, который Ubuntu выпускает сама, и включим на нём HTTPS с перенаправлением.