
В октябре 2026 года у этого курса появилось собственное имя. Автор купил домен provision-course.ru у регистратора Reg.ru, в панели прописал A-запись на адрес своего сервера 95.84.198.141 и открыл браузер. Вместо курса — страница регистратора «Домен зарегистрирован». С телефона — «сайт не найден». Публичный DNS на вопрос о домене отвечал, что такого имени нет вообще. Через час всё заработало везде, хотя никто ничего не менял.
Никакой поломки не было: просто за одним именем стоят четыре участника, и у каждого свой момент, когда он узнаёт новость. Домен — имя, которое ты купил и которым распоряжаешься; кроме него есть те, кто держит зону .ru, кто продал тебе имя и чьи серверы отвечают за его записи. Как работает dig и что такое TTL, ты уже знаешь. Здесь — кто есть кто, где на самом деле лежит A-запись и в каком порядке проверять новый домен, чтобы не ждать час вслепую.
Четыре участника одного имени
Покупка домена похожа на квартиру в многоквартирном доме: дом принадлежит не тебе, квартиру ты оформляешь через агентство, а ключи можешь отдать кому угодно. Так и здесь.
Реестр держит целую зону верхнего уровня. Для .ru и .рф это Координационный центр национального домена, а технически зону обслуживает его организация TCI (Технический центр Интернет). Реестр не продаёт домены людям напрямую — он только знает, какие имена в .ru заняты и кто за них отвечает.
Регистратор — компания, у которой ты покупаешь имя: Reg.ru, RU-CENTER, Beget и десятки других. Он передаёт реестру твои данные и даёт панель, где ты меняешь настройки домена.
DNS-хостинг — тот, чьи серверы хранят записи домена и отвечают на вопросы о нём. Часто это сам регистратор (у Reg.ru серверы ns1.reg.ru и ns2.reg.ru), но можно отдать записи Cloudflare или облаку, а домен оставить у регистратора.
И ты — администратор домена: тот, на кого он оформлен и кто решает, куда он ведёт.
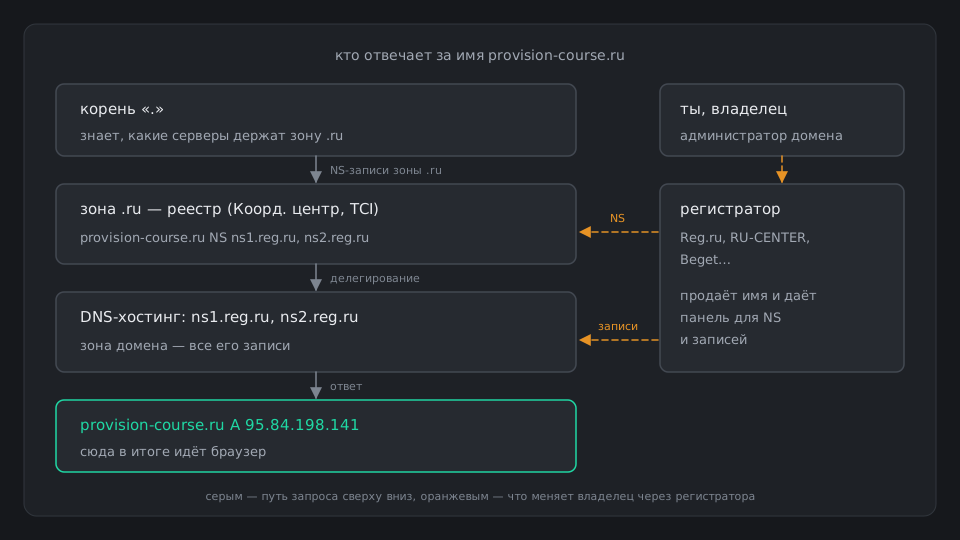
Читать схему стоит сверху вниз: так идёт резолвер, когда ищет адрес. Ключевая стрелка — посередине, и о ней следующая часть.
Зона и делегирование
Зона — домен вместе со всеми его записями, которые хранятся в одном месте. Зона .ru огромная, в ней больше шести миллионов доменов, но про каждый она хранит всего пару строк: какие серверы за него отвечают. Это NS-записи (name server, «сервер имён»), ты видел их в таблице типов записей.
Передача ответственности «за этот домен отвечают вот эти серверы, спрашивайте их» называется делегированием. Зона .ru делегирует provision-course.ru серверам Reg.ru, а уже у них лежит отдельная маленькая зона домена: A, MX, TXT и всё остальное. Серверы, у которых лежит сама зона, называют авторитетными: они не пересказывают чужое из кеша, а отвечают по своим данным.
Узнать, кому делегирован домен, — первым делом. Флаг +short оставляет от вывода dig только ответ:
dig NS provision-course.ru +short
ns1.reg.ru.
ns2.reg.ru.
Два сервера — норма: если один недоступен, спросят второй. Точка в конце имени означает «полное имя от корня», на неё не обращай внимания. Если вместо этого пусто — домен никому не делегирован, и искать его записи бессмысленно.
Теперь спросим авторитетный сервер напрямую. Знак @ перед именем говорит dig, к какому серверу обращаться, вместо резолвера машины:
dig provision-course.ru @ns1.reg.ru +short
95.84.198.141
Это ответ «из первых рук»: ровно то, что сейчас записано в панели. Публичный резолвер вроде 1.1.1.1 может ответить иначе — он отдаёт то, что запомнил, пока не истёк TTL. Поэтому правило простое: если авторитетный сервер отвечает правильно, а публичный нет — записи настроены верно, нужно ждать кеши. Если неправильно отвечает уже авторитетный — ошибка в панели, и ждать нечего.
Кто кому делегирован, видно и с другой стороны — в карточке домена у реестра.
whois: карточка домена у реестра
Программа whois («кто это») спрашивает реестр, что он знает о домене. Она старше DNS и до сих пор ставится одноимённым пакетом. Вывод у .ru короткий, вот главные строки:
whois provision-course.ru
domain:        PROVISION-COURSE.RU
nserver:       ns1.reg.ru.
nserver:       ns2.reg.ru.
state:         REGISTERED, DELEGATED, VERIFIED
registrar:     REGRU-RU
paid-till:     2027-10-04T20:36:41Z
free-date:     2027-11-04
nserver — серверы, которым реестр делегировал домен; они должны совпадать с ответом dig NS. В state важны три слова: REGISTERED — имя занято, DELEGATED — делегирование включено, VERIFIED — данные владельца подтверждены. Если нет DELEGATED, домен в DNS не виден, как бы ты ни настраивал записи. paid-till — до какого дня оплачено, а free-date — когда имя освободится, если не продлить.
Теперь у тебя есть всё, чтобы разобрать историю из начала урока.
Почему новый домен не работает сразу
Первая причина — заглушка регистратора. Когда домен только куплен, регистратор сам заводит ему A-записи на свою страницу «домен зарегистрирован». Автор добавил свою запись, но чужую не удалил, и у имени оказалось два адреса. Браузер выбирал то один, то другой. Лечится одним действием: в панели удалить записи заглушки и оставить свою.
Вторая — реестр публикует зону не мгновенно. После покупки делегирование появляется в зоне .ru с задержкой, обычно в пределах нескольких минут. Если в эти минуты какой-то резолвер уже спросил о домене, он получил честный ответ «такого нет».
И третья — этот ответ резолвер тоже запоминает. Помнить можно не только адрес, но и «имени нет»; это называют отрицательным кешированием. Срок берётся из служебной записи SOA (start of authority, «начало полномочий») — паспорта зоны, где записаны её главный сервер и сроки. Посмотрим, что отвечает публичный резолвер в такие минуты:
dig @1.1.1.1 provision-course.ru
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN
;; AUTHORITY SECTION:
ru.  3600  IN  SOA  a.dns.ripn.net. hostmaster.ripn.net. 4070648 86400 14400 2592000 3600
NXDOMAIN ты уже знаешь: «нет такого имени». Новое — раздел AUTHORITY: резолвер показывает, со слов какой зоны он это говорит. Последнее число в строке SOA — 3600, это и есть срок отрицательного кеширования в секундах. Ровно час, тот самый час из истории. Телефон автора спросил домен слишком рано и час помнил, что его нет.
Поэтому новый домен проверяют по цепочке сверху вниз и не перескакивают шаги:
whois— есть лиDELEGATEDи правильныеnserver;dig NS— видит ли делегирование DNS;dig @ns1…— что отвечает авторитетный сервер, нет ли лишних записей заглушки;dig @1.1.1.1— что видит интернет; если здесьNXDOMAIN, а выше всё верно, — ждать до часа.
Один домен даёт сколько угодно имён внутри него — об этом следующая часть.
Поддомены и wildcard
Имя app.provision-course.ru покупать не нужно: поддомен — просто ещё одна запись в зоне твоего домена. Добавил в панели A-запись с именем app — и через пару минут app.provision-course.ru ведёт туда, куда ты указал. Так обычно и делят сервисы: grafana., gitlab., api..
Когда сервисов много и все живут на одном сервере, прописывать каждый надоедает. Тогда заводят одну запись со звёздочкой вместо имени — wildcard («джокер»): *.home.example.ru A 95.84.198.141. Звёздочка подходит под любое имя этого уровня, у которого нет своей записи. Так устроен домашний сервер автора: на нём одна запись *.node34.pro, и любой новый сервис сразу получает имя.
dig +short baszel.node34.pro
95.84.198.141
Записи baszel в зоне нет — ответила звёздочка. Дальше по имени из запроса нужный сервис выбирает уже прокси на сервере, ты познакомишься с ним в разделе про nginx. Помни про обратную сторону: опечатка в имени тоже «работает» и ведёт на сервер, поэтому NXDOMAIN под wildcard не увидишь никогда.
Остаётся собрать всё в короткий набор команд на случай, когда домен не открывается.
Быстрая отладка домена
Пять команд, по порядку цепочки. Первые три — про DNS:
whois provision-course.ru          # state, nserver, paid-till
dig NS provision-course.ru +short  # кому делегирован
dig provision-course.ru @ns1.reg.ru +short  # авторитетный
И две — про то, что видит мир и отвечает ли сам сайт. Флаг -I у curl просит только заголовки ответа, без страницы:
dig @1.1.1.1 provision-course.ru +short  # публичный резолвер
curl -I https://provision-course.ru     # отвечает ли сервер
Если dig @1.1.1.1 даёт правильный адрес, а curl не соединяется — DNS ни при чём, проблема в сервере или портах, и дальше работает порядок проверки из урока о диагностике.
Словарь урока
Что спросят на собеседовании
- Чем регистратор отличается от DNS-хостинга?Регистратор продаёт имя и сообщает реестру, кому оно делегировано. DNS-хостинг держит сами записи. Это может быть одна компания, а может быть две: домен у Reg.ru, записи в Cloudflare.
- Домен только что купили, у части людей он не открывается. Что проверить?whois — DELEGATED и nserver, dig NS, ответ авторитетного сервера (нет ли записей заглушки), публичный резолвер. Если наверху всё верно, а резолвер отдаёт NXDOMAIN — это отрицательный кеш, он истечёт по сроку из SOA.
- Как сменить DNS-провайдера, не уронив сайт?Сначала перенести все записи к новому провайдеру и проверить их через dig @его-сервер, потом поменять NS у регистратора. Пока кеши обновляются, оба провайдера должны отдавать одинаковые записи.
Что дальше
Теперь понятно, где живут записи. Следующий урок — о том, что решают один раз, но надолго: как выбрать и купить домен так, чтобы через год не переезжать, и когда записи отдают отдельному DNS-хостингу вроде Cloudflare.