
Сайт переехал на новый сервер, запись в DNS поменяли час назад. У тебя открывается новая версия, а у коллеги всё ещё старая. Никто ничего не сломал: так работает TTL — срок, в течение которого ответ DNS разрешено помнить, не спрашивая заново. Пока срок не истёк, машина коллеги ходит по старому адресу.
Увидеть этот срок и всё остальное, что прячется за именем, помогает dig — консольная программа, которая задаёт вопрос DNS-серверу и показывает ответ целиком: что спросили, что ответили, кто ответил и сколько этот ответ можно помнить. Она входит в пакет BIND — самый старый и распространённый DNS-сервер — и есть почти на каждом сервере. Ею пользуются, когда «сайт переехал, но не у всех», когда настраивают почту и когда проверяют, что новая запись уже видна в интернете.
Как читать вывод dig
Если dig не установлен, он ставится пакетом dnsutils. Спросим адрес ya.ru; вывод длинный, вот его важные части.
dig ya.ru
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 13891
;; ANSWER SECTION:
ya.ru.        233   IN   A   77.88.55.242
ya.ru.        233   IN   A   5.255.255.242
;; Query time: 14 msec
;; SERVER: 127.0.0.53#53(127.0.0.53)
Смотреть в три места. status: NOERROR — имя существует; NXDOMAIN значит «такого имени нет». ANSWER SECTION — сам ответ: имя, TTL в секундах (233), тип записи A и адрес. Адресов два — так большие сайты делят нагрузку. SERVER — кто ответил: здесь местный systemd-resolved.
Если ANSWER SECTION нет вовсе, а статус NOERROR — имя существует, но записи такого типа у него нет.
Полный вывод нужен редко, обычно хватает короткой формы.
Четыре формы на каждый день
Флаг +short оставляет от вывода только ответ.
dig +short ya.ru
77.88.55.242
5.255.255.242
Через @ указывают, какой сервер спросить. Так сравнивают ответ своего резолвера с публичным и видят, кто ещё помнит старый адрес.
dig @1.1.1.1 +short ya.ru
77.88.55.242
5.255.255.242
После имени можно указать тип записи, например почтовые серверы домена:
dig +short MX ya.ru
10 mx.yandex.ru.
Число 10 — приоритет: если у домена несколько почтовых серверов, сначала пробуют с меньшим. Так же спрашивают TXT, NS и CNAME.
А чтобы увидеть сам TTL без остального шума, есть пара флагов +noall +answer — показать только раздел ответа:
dig +noall +answer ya.ru
ya.ru.        201   IN   A   77.88.55.242
Запусти команду дважды подряд: число уменьшится. Это кеш отсчитывает, сколько секунд осталось помнить ответ.
TTL и переезд сайта
TTL (time to live, «время жизни») — сколько секунд резолверы по всему миру могут хранить ответ, прежде чем спросить заново. Для сайта обычно ставят 300 (5 минут) или 3600 (час), иногда 86400 (сутки). Пока TTL не истёк, резолвер не узнает о новой записи — сколько бы ты её ни менял.
Отсюда приём, который применяют при каждом переезде сервера.
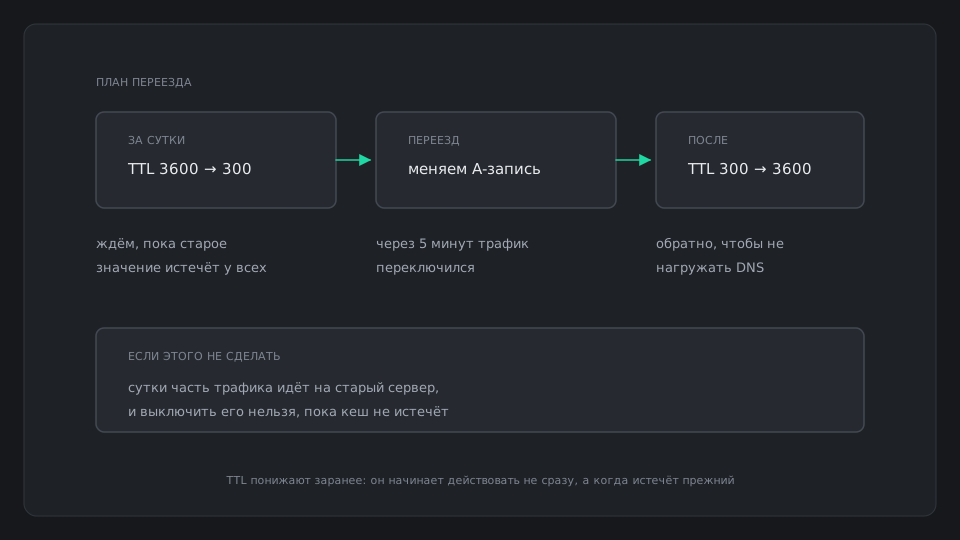
За сутки до переезда TTL снижают до 300. В день переезда меняют A-запись — через пять минут её видят почти все. После переезда TTL возвращают обратно. Забыли первый шаг — часть посетителей ещё сутки ходит на старый сервер, и выключать его нельзя.
Ошибка новичка — сменить запись и сразу проверять через dig без @: свой резолвер помнит старое, и кажется, что «не применилось». Правильно — спросить сервер, который за домен отвечает (dig NS подскажет его имя), или публичный резолвер. Собственный кеш systemd-resolved сбрасывается командой sudo resolvectl flush-caches; кеш есть ещё у браузера и у некоторых приложений.
Словарь урока
Что спросят на собеседовании
- Как проверить, что новая DNS-запись уже видна?dig @сервер имя: спросить отвечающий за домен сервер (его даёт dig NS) и публичные резолверы, сравнить ответы и TTL.
- Как подготовить переезд сайта на новый адрес?Заранее, за время не меньше старого TTL, снизить TTL до нескольких минут, поменять A-запись, после переезда вернуть TTL.
- Чем dig отличается от getent hosts?dig задаёт вопрос одному DNS-серверу и сам /etc/hosts не читает. getent проходит тот же путь, что любая программа на машине, включая /etc/hosts. На Ubuntu местный resolved подмешивает hosts в ответы, поэтому разницу видно на dig @1.1.1.1.
Что дальше
dig показал, что отвечают серверы, но не сказал, откуда у имени вообще берутся записи. Следующий урок — про сам домен: кто держит зону .ru, у кого покупают имя, чьи серверы хранят его записи и почему только что купленный домен оживает не сразу.