
Как одна машина с одним IP-адресом держит сразу SSH, веб-сервер и базу данных — и не путает, кому какой пакет? Адрес доводит пакет до машины, а дальше всё решает порт — номер от 1 до 65535, по которому система понимает, какой программе отдать пришедшее. В 22-м обычно ждёт SSH, в 80-м — веб-сервер, в 5432-м — PostgreSQL.
Порты придумали вместе с протоколами TCP и UDP ещё в семидесятых, и с тех пор ни одно сетевое приложение без них не обходится. Ты будешь видеть их везде: в адресе localhost:8080, в настройках nginx, в docker run -p 8080:80, в манифестах Kubernetes. А команда ss из этого урока отвечает на главный вопрос диагностики: кто на этой машине какой порт занял и доступен ли он снаружи.
Номера, которые стоит узнавать
Порты до 1024 называют системными: их раздали стандартным службам давно и договорились не занимать под другое.
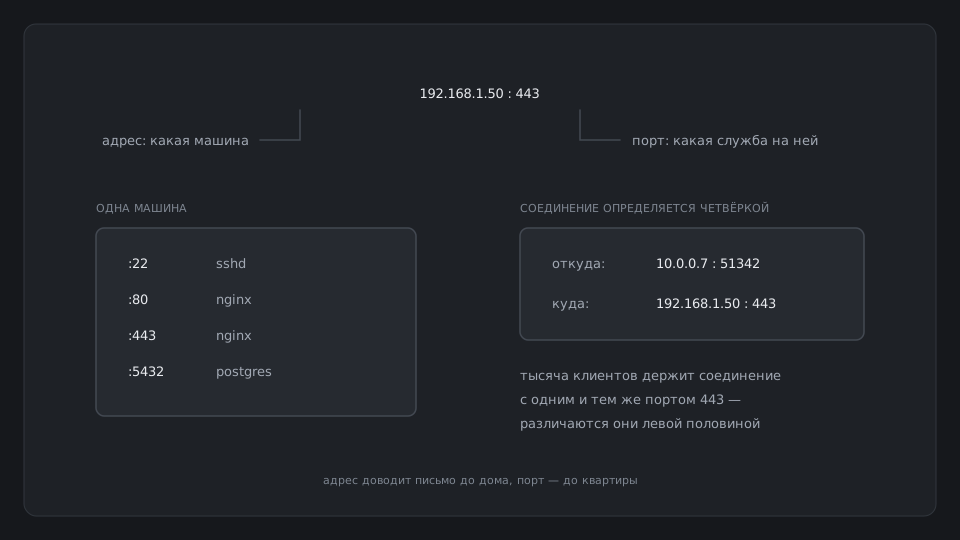
Запомни немного: 22 — SSH, 80 — HTTP, 443 — HTTPS, 53 — DNS, 5432 — PostgreSQL, 6379 — Redis, 3000, 8000, 8080 — любимые порты приложений при разработке. Полный список лежит в файле /etc/services, но наизусть его никто не знает.
Занять порт ниже 1024 может только root или программа, которой выдали особое право CAP_NET_BIND_SERVICE (так делают редко). Поэтому приложение, запущенное обычным пользователем на 80-м порту, падает с Permission denied; так и задумано — наружу на 80 и 443 ставят nginx, а приложение слушает 8000 за ним. Об этом раздел 05 про nginx.
Порт сам по себе ещё не говорит, как именно данные доставляются.
TCP и UDP
Через порты ходят два основных протокола. TCP сначала устанавливает соединение — три коротких пакета, «рукопожатие», — а потом следит, чтобы всё дошло по порядку, и переспрашивает потерянное.
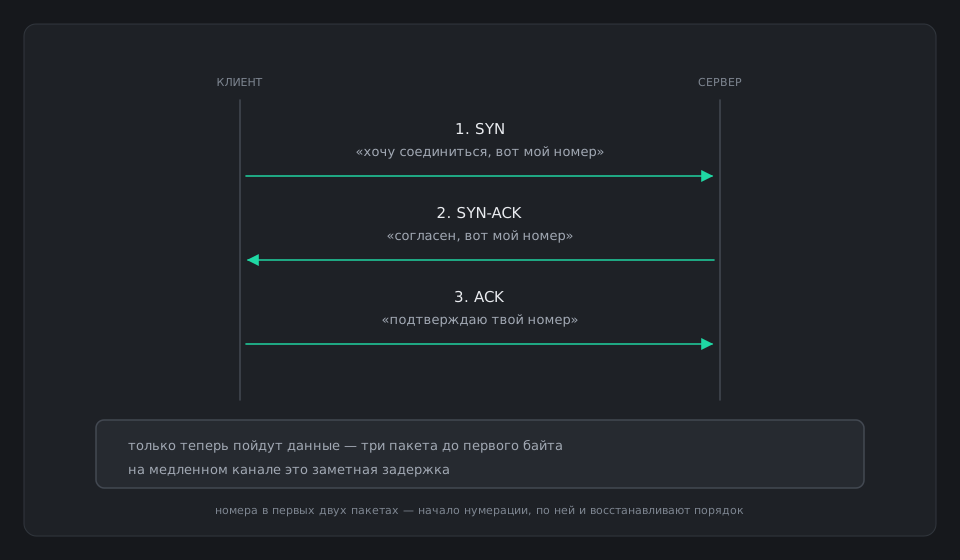
UDP ничего этого не делает: отправил пакет и забыл. Это быстрее, но потерянное не вернётся. По TCP ходят веб, SSH, базы данных — там важен каждый байт. По UDP — DNS, видеозвонки, игры: там лучше быстро, чем идеально. Для джуна главное следствие простое: почти всё, что ты будешь чинить, — TCP.
Номера и протоколы — теория, а на живой машине вопрос всегда конкретный: кто сейчас занял порт и на каком адресе он ждёт подключений.
ss: кто слушает
Команда ss (socket statistics) показывает сокеты — открытые сетевые «двери» программ. Она пришла на смену старой netstat из того же устаревшего пакета net-tools, что и ifconfig. Самая частая форма — ss -tlnp.
sudo ss -tlnp             # t TCP, l слушает, n числа, p процесс
State   Local Address:Port   Process
LISTEN  0.0.0.0:22           users:(("sshd",pid=812))
LISTEN  0.0.0.0:80           users:(("nginx",pid=1020))
LISTEN  127.0.0.1:5432       users:(("postgres",pid=990))
LISTEN  [::]:22              users:(("sshd",pid=812))
Флаги: -t — TCP, -l — только слушающие, -n — номера, а не имена портов, -p — имя процесса (без sudo колонка будет пустой). Для UDP вместо -t пишут -u.
Самое важное — колонка Local Address. 0.0.0.0:80 — nginx слушает на всех адресах машины, к нему можно прийти снаружи. 127.0.0.1:5432 — PostgreSQL слушает только петлю: с другой машины к нему не подключиться, даже без файрвола. [::]:22 — то же, что 0.0.0.0, только для IPv6. Встретится и запись *:8099: служба слушает все адреса сразу, и IPv4, и IPv6, — для доступа снаружи это то же, что 0.0.0.0.
На Ubuntu 24.04 у порта 22 в колонке процесса бывает два владельца: sshd и systemd. Это не ошибка: порт держит сам systemd и будит sshd при первом подключении. Механизм называется ssh.socket, и отвечает за порт именно он.
Когда нужна одна служба, добавляют фильтр:
sudo ss -tlnp | grep :80
LISTEN  0.0.0.0:80   users:(("nginx",pid=1020))
Всё, что показал ss -tlnp, висит на портах. Но есть сокеты, у которых порта нет вовсе.
Сокет-файл вместо порта
Когда две программы живут на одной машине, гонять их разговор через сетевой стек незачем. Для этого есть unix-сокет — та же «дверь», но не на порту, а в виде особого файла на диске. Через такие файлы говорят Docker и его команда docker, nginx и PHP-FPM, приложение и база на той же машине.
Найти их легко: у сокета первая буква в правах — s. Этот файл есть в любой Ubuntu, через него службы пишут в системный журнал:
ls -l /run/systemd/journal/socket
srw-rw-rw- 1 root root 0 Oct  5 09:00 /run/systemd/journal/socket
Размер ноль: данные через сокет текут, а не хранятся. Все слушающие unix-сокеты показывает тот же ss: флаг -x — unix-сокеты, -l — только слушающие.
ss -xl | head -5
Netid State  Recv-Q Send-Q Local Address:Port
u_str LISTEN 0      4096   /run/systemd/private 17251
u_str LISTEN 0      4096   /run/docker.sock 24310
u_dgr UNCONN 0      0      /run/systemd/journal/socket 15602
u_str LISTEN 0      511    /run/php/php8.3-fpm.sock 30177
head -5 оставляет первые пять строк. В колонке Local Address вместо адреса и порта — путь к файлу, а число после него — служебный номер файла, его можно не читать. u_str — сокет для соединений, как TCP, u_dgr — для отдельных сообщений, как UDP.
Девопсу здесь важны две вещи. Права на сокет — это права на службу за ним: кто может писать в /run/docker.sock, тот управляет Docker, а значит, по сути, имеет root на машине. И nginx часто передаёт запросы приложению не на порт, а в сокет-файл, — тогда в ss -tlnp приложения не будет, и искать его надо через ss -xl.
Сокет-файл с другой машины не увидеть никак. А у сетевых сокетов одно значение в колонке адреса решает, увидят службу снаружи или нет, — с этого и начинаются поломки.
Типичные поломки
Три ситуации ты встретишь в первый же месяц. Служба запущена, а снаружи «не открывается» — в ss у неё 127.0.0.1: приложение слушает только себя, и в его настройках нужно поменять адрес на 0.0.0.0. Служба не стартует с Address already in use — порт уже занят, ss -tlnp покажет кем, часто это прошлая копия того же приложения. И строки в ss нет вовсе — служба не запущена или упала, смотри systemctl status из раздела про Linux.
Словарь урока
Что спросят на собеседовании
- Как узнать, какой процесс слушает порт?sudo ss -tlnp, при необходимости с grep по номеру порта. Старый вариант — netstat -tlnp.
- Приложение работает локально, а снаружи нет. Первое, что проверишь?В ss -tlnp: на каком адресе оно слушает. 127.0.0.1 — только локально, нужно 0.0.0.0.
- Почему приложение не может слушать 80-й порт?Порты ниже 1024 может занять только root. Наружу ставят nginx, а приложение держат на высоком порту за ним.
Что дальше
Ты знаешь, кто на машине слушает и на каком порту. Но пустят ли к нему снаружи и сможет ли сама машина выйти в интернет, решают правила для двух направлений трафика — входящего и исходящего. О них, ingress и egress, следующий урок.