
Ты поднял сервер дома: с ноутбука сайт открывается, а друг по твоему адресу достучаться не может. Это не поломка, а следствие того, как устроены адреса в домашних, офисных и облачных сетях, — и разобраться в нём стоит до того, как начнёшь выкладывать что-то наружу.
Внутри таких сетей раздают приватные адреса — диапазоны IP, которые договорились никогда не использовать в интернете. Их закрепили в стандарте RFC 1918 в 1996 году, когда стало понятно, что четырёх миллиардов адресов IPv4 на всех не хватит. С тех пор приватными адресами пользуются все: твой ноутбук дома, серверы в облаке, контейнеры Docker и поды Kubernetes. В интернет они выходят через NAT — подмену адреса на роутере. Эта пара решает задачу «адресов мало, а устройств миллиарды», а в уроке разберём, какую цену за неё платят.
Три приватных диапазона
Их стоит узнавать в лицо: по первым числам адреса сразу понятно, внутренний он или публичный.
| диапазон | где встречается |
|---|---|
| 10.0.0.0/8 | облачные сети, корпоративные VPN, сети Kubernetes |
| 172.16.0.0/12 (172.16–172.31) | сети Docker: 172.17.0.0/16 у моста docker0 |
| 192.168.0.0/16 | домашние роутеры: 192.168.0.x и 192.168.1.x |
Почему у среднего диапазона второе число бегает от 16 до 31? Маска /12 закрепляет 12 бит: восемь бит первого числа и ещё четыре бита второго. Оставшиеся четыре бита второго числа свободны, а четырьмя битами можно записать 16 значений. Отсюда 16 вариантов второго числа: 172.16, 172.17 и так до 172.31.
Всё, что не попадает в эти диапазоны и не 127.x.x.x, — публичные адреса, они уникальны во всём интернете. Например, 8.8.8.8 — DNS-сервер Google.
Одинаковые приватные сети в разных местах — норма, но иногда они сталкиваются. Классика: Docker взял себе 172.17.0.0/16, а корпоративный VPN выдаёт адреса из той же сети, и после установки Docker пропадает доступ к рабочим серверам. Лечится сменой сети Docker в его настройках; подробно — в разделе про Docker.
Приватный адрес в интернете бесполезен — значит, кто-то должен его подменять.
Как работает NAT
Когда ноутбук 192.168.1.50 открывает сайт, роутер подменяет в пакете адрес отправителя на свой внешний, например 203.0.113.7, и записывает подмену в таблицу. Ответ приходит на внешний адрес, роутер находит запись и отдаёт ответ ноутбуку.
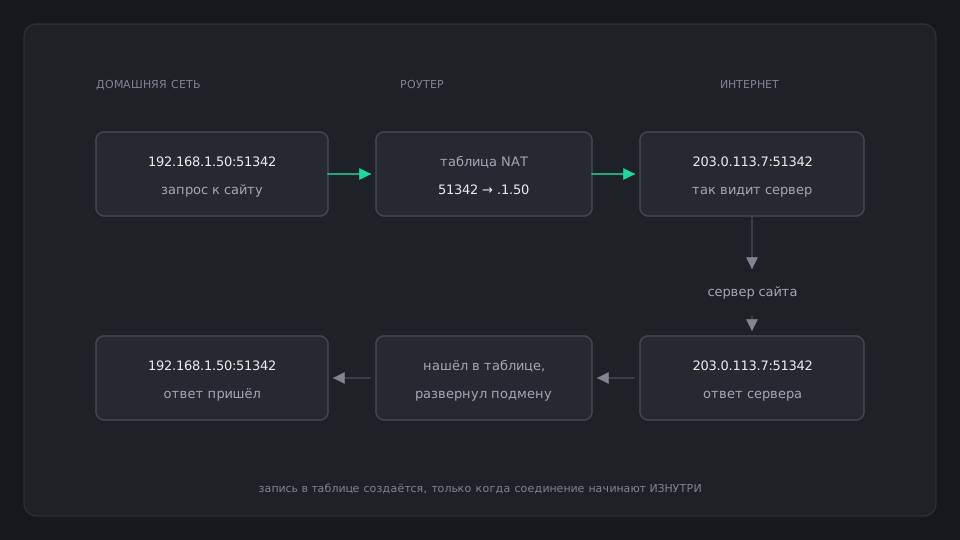
Узнать свой внешний адрес можно одной командой: сайт ifconfig.me просто возвращает адрес, с которого к нему пришли.
curl ifconfig.me
203.0.113.7
Это адрес, под которым тебя видит любой сайт. Чаще всего это внешний адрес твоего роутера, но не всегда. Многие провайдеры, особенно мобильные, ставят ещё один NAT у себя, его называют CGNAT (NAT на стороне оператора). Тогда роутеру достаётся адрес из особого диапазона 100.64.0.0/10, а ifconfig.me покажет общий адрес провайдера, за которым сидят сотни абонентов. Проверить просто: открой настройки роутера и сравни его внешний адрес с ответом ifconfig.me. Не совпали — ты за CGNAT, и проброс порта из следующего абзаца не поможет, нужен VPN или облако. Примеры адресов в уроке — 203.0.113.x, этот диапазон отведён под документацию и никому не принадлежит.
У этой подмены есть оборотная сторона, и именно о неё спотыкается каждый, кто поднял сервер дома.
Почему снаружи не зайти
Запись в таблице NAT появляется, только когда соединение начинают изнутри. Если кто-то из интернета постучится на 203.0.113.7:22, роутер не знает, какой из домашних машин это предназначено, и отбросит пакет. Поэтому SSH на домашний стенд работает из дома и не работает с работы.
Есть три способа это обойти. Проброс порта на роутере: «всё, что пришло на внешний порт 2222, отдавай на 192.168.1.50:22». VPN — например, WireGuard: ты как будто подключаешься к домашней сети изнутри. И третий — сервер в облаке с публичным адресом, о нём раздел 14.
Тот же механизм ты встретишь в Docker: контейнеры живут в приватной сети 172.17.x.x, и флаг -p 8080:80 у docker run — это ровно проброс порта, только на машине, а не на роутере.
Словарь урока
Что спросят на собеседовании
- Назови приватные диапазоны IPv4.10.0.0.0/8, 172.16.0.0/12 и 192.168.0.0/16.
- Почему после установки Docker пропал доступ к серверам через VPN?Сеть Docker 172.17.0.0/16 совпала с сетью VPN, и маршрут к ней ушёл в мост docker0. Меняют адресное пространство Docker.
- Как открыть домашний сервер наружу?Проброс порта на роутере или VPN. Перед этим — файрвол и вход только по ключу.
Что дальше
Пора посмотреть на всё это на своей машине: какой у неё адрес, какая маска и куда она отправляет пакеты для чужих сетей. Это делает команда ip.