
SSH (Secure Shell, «защищённая оболочка») — программа, которая даёт командную строку удалённой машины по зашифрованному соединению. Ты набираешь команды у себя в терминале, а выполняются они на сервере в другом городе. Всё, что ты будешь делать с серверами в этом курсе и на работе, начинается с SSH: им заходят администраторы, через него копируют файлы, по нему работают Ansible и CI-раннеры. Пользуются им буквально все — от домашнего Raspberry Pi до кластеров на тысячи машин.
Войти можно по паролю, но так делают только в первый день. Пароль подбирают перебором: любой сервер с открытым портом 22 получает тысячи попыток в сутки. Поэтому заходят по ключу — это как ключ от подъезда, который нельзя подделать: замок не смотрит на его форму, а задаёт загадку, которую способен решить только оригинал.
Вход по ключу решает главную проблему паролей: подобрать его невозможно, а записать на бумажке нечего. В этом уроке ты создашь ключ, положишь его на стенд и зайдёшь без пароля.
Откуда взялся SSH
До SSH на удалённые машины ходили через telnet — программу, которая передавала всё, включая пароль, открытым текстом. Любой, кто мог подслушать сеть по пути, видел пароль целиком. В 1995 году после такой кражи паролей в Хельсинкском университете Тату Илонен написал замену, где шифруется весь канал. Сейчас почти везде стоит OpenSSH — свободная реализация из проекта OpenBSD.
У SSH две стороны. Клиент ssh живёт на твоей машине и подключается. Сервер sshd (буква d — от слова daemon, демон: программа, которая работает в фоне и ждёт запросов) живёт на сервере и принимает подключения на порту 22.
Теперь посмотрим, что именно заменяет пароль.
Как устроена пара ключей
Ключ — это не один файл, а пара связанных файлов. Публичный (.pub) можно показывать кому угодно, приватный не покидает твою машину никогда.
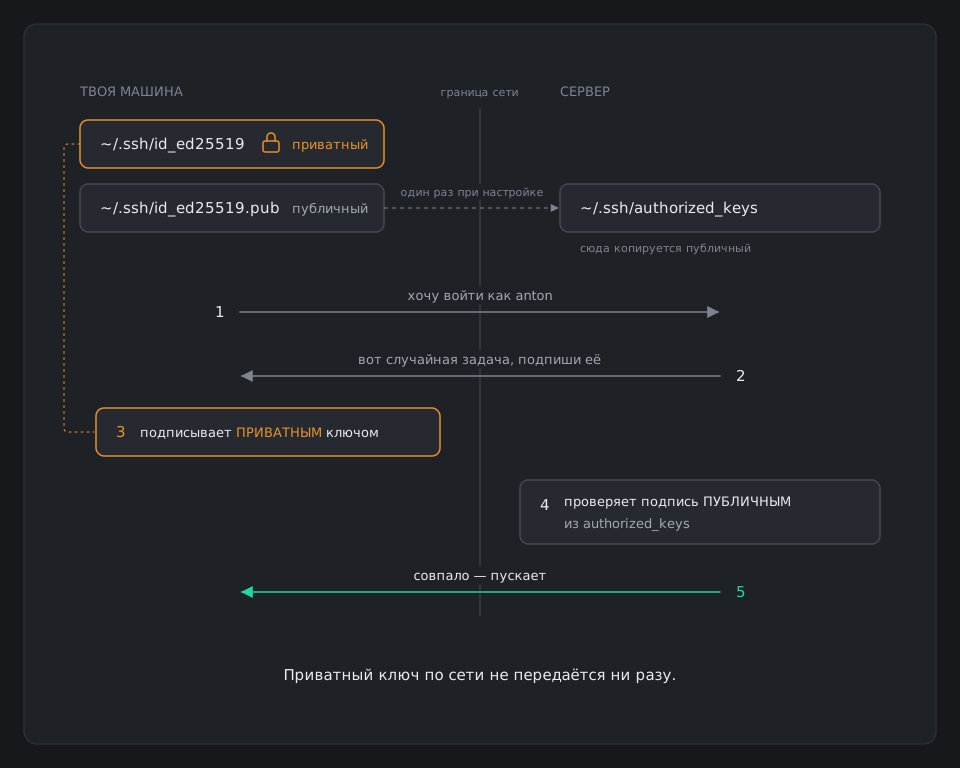
Публичный ключ лежит на сервере в файле ~/.ssh/authorized_keys — это список «кому разрешено входить под этим пользователем». Отсюда главное следствие: украденный публичный ключ безвреден, украденный приватный открывает все серверы, где лежит его пара.
Новички часто путают половины и отправляют коллеге приватный файл «чтобы он добавил меня на сервер». Отправлять нужно только файл с окончанием .pub.
Пару создают одной командой, с неё и начнём.
Шаг 1. Создать ключ
Ключ создаётся на твоей машине, не на сервере. На Mac и Linux это обычный терминал. На Windows открой терминал WSL, как в уроке про инструменты: в PowerShell нет ни ssh-copy-id, ни chmod, и половина команд этого раздела там не сработает.
ssh-keygen -t ed25519 -C "anton@laptop"   # -t тип, -C подпись
Enter file in which to save the key (/home/anton/.ssh/id_ed25519):
Enter passphrase (empty for no passphrase):
Флаг -t задаёт тип ключа: ed25519 — современный стандарт, короткий и быстрый. Флаг -C — комментарий, по нему потом видно в authorized_keys, чей это ключ. На вопрос о пути жми Enter. Passphrase — пароль на сам файл ключа: если ноутбук украдут, без него ключом не воспользуются. Для учёбы можно оставить пустым.
ls -l ~/.ssh                    # -l — подробно: права, размер
-rw------- 1 anton anton 411 Oct  1 10:12 id_ed25519
-rw-r--r-- 1 anton anton  95 Oct  1 10:12 id_ed25519.pub
Два файла: id_ed25519 — приватный, права rw------- (читать и писать может только владелец); id_ed25519.pub — публичный.
Ключ есть, теперь публичную половину надо отвезти на сервер.
Шаг 2. Положить ключ на сервер
Для этого есть готовая команда: она сама найдёт .pub-файл и допишет его в authorized_keys на сервере.
ssh-copy-id anton@192.168.1.50
anton@192.168.1.50's password:
Number of key(s) added: 1
Пароль спросят в последний раз. Number of key(s) added: 1 значит, что ключ дописан.
ssh anton@192.168.1.50
Welcome to Ubuntu 24.04.3 LTS
anton@stand:~$
Пароль не спросили, и приглашение сменилось на anton@stand — ты на сервере. Выйти обратно — exit.
Если вместо этого снова просят пароль, почти всегда виноваты права на файлы.
Почему SSH придирается к правам
SSH проверяет права на ключи и отказывается работать, если файл могут читать посторонние. На своей машине это выглядит так:
Permissions 0644 for '/home/anton/.ssh/id_ed25519' are too open.
This private key will be ignored.
Это не придирка: ключ, доступный другим пользователям машины, считается украденным. Лечится одной командой.
chmod 600 ~/.ssh/id_ed25519 # только владельцуНа сервере проверка коварнее. Если домашний каталог, ~/.ssh или authorized_keys может менять кто-то, кроме владельца, — например, права 775 или 664, — sshd молча игнорирует ключ и просит пароль. Права на чтение для остальных (755, 644) он прощает, а запись нет: кто может дописать строку в authorized_keys, тот может войти под тобой. Объяснение отказа клиенту не показывают, оно лежит в /var/log/auth.log на сервере: Authentication refused: bad ownership or modes. Надёжные права — 700 на каталог и 600 на файл. Как это проверить и починить, разберём в практике.
Словарь урока
Что спросят на собеседовании
- Как работает аутентификация по ключу?Сервер отправляет случайную задачу, клиент подписывает её приватным ключом, сервер проверяет подпись публичным ключом из authorized_keys. Приватный ключ по сети не передаётся.
- Ключ скопировал, а пароль всё равно спрашивают. Почему?Чаще всего права: если ~/.ssh или authorized_keys на сервере доступны на запись группе или остальным, sshd молча игнорирует ключ. Причина видна в /var/log/auth.log на сервере (bad ownership or modes), со стороны клиента — через ssh -v.
- Зачем ключу passphrase?Защищает файл при краже ноутбука или бэкапа. Вводить его каждый раз не нужно — ключ держит в памяти ssh-agent.
Что дальше
Вход по ключу работает. В следующем уроке — как заходить одним словом вместо адреса, что значит страшное предупреждение о смене ключа сервера и как понять, почему не пускает.